
2026 网络安全职业指南

Table of Contents
2026 网络安全职业指南:通往成功的完整路线图
2026 年,网络安全是科技领域最重要、回报最高的职业方向之一。网络攻击同比增长 38%,全球网络安全支出达到每年 2150 亿美元。各行业组织都急需合格的网络安全专业人员。全球人才缺口达到350 万个未填补岗位,为新入行者带来大量机会。
本指南介绍如何在 2026 年开启并推进网络安全职业生涯,内容包括就业市场趋势和薪资、必备技术与软技能、认证建议(参见 完整认证对比指南 )、从入门到管理层的职业路径,以及获得第一份安全工作的实用步骤。
了解 2026 年网络安全格局
人才严重短缺:为什么现在是好时机
2026 年网络安全人才缺口已达到危机水平。
2026 年全球网络安全就业数据:
- 未填补岗位:全球 350 万个,高于 2025 年的 340 万个
- 美国缺口:75 万个网络安全职位
- 平均招聘周期:中级安全岗位需 6 至 9 个月
- 需求增长:网络安全招聘信息同比增长 32%
- 薪资溢价:安全从业者比同等 IT 岗位高 15% 至 25%
短缺原因:
- 快速数字化转型:云采用和远程办公扩大了攻击面。
- 攻击手段日益复杂:AI 威胁需要专门的防御技能。
- 监管压力:GDPR、CCPA 和新规要求增加安全投入。
- 技能缺口:传统 IT 人员缺少专业安全知识。
- 培训不足:大学每年培养约 6 万名网络安全毕业生,而美国有 75 万个空缺职位。
2026 年网络威胁格局
了解需要防御的威胁,有助于理解职业需求。
2026 年主要网络威胁:
| 威胁类型 | 频率 | 单次事件平均成本 | 主要目标 |
|---|---|---|---|
| 勒索软件 | 每年 4.93 亿次攻击 | 450 万美元 | 医疗、金融、制造 |
| AI 驱动的网络钓鱼 | 每年 34 亿封邮件 | 120 万美元 | 所有行业 |
| 供应链攻击 | 38,000 起事件 | 870 万美元 | 科技、国防 |
| 云配置错误 | 210 万起数据泄露 | 64 万美元 | 初创企业、中小企业 |
| 物联网僵尸网络 | 1.27 亿台设备遭入侵 | 230 万美元 | 智慧城市、工业 |
| 深度伪造社会工程 | 180,000 起事件 | 310 万美元 | 金融、高管 |
影响 2026 年职业方向的新兴威胁:
- 量子计算威胁:量子攻击威胁现有密码系统,推动后量子密码专家需求。
- AI 对抗攻击:机器学习模型投毒和对抗输入催生 AI 安全专业方向。
- 5G/6G 网络安全:更多物联网和边缘计算设备带来新的攻击面。
- 卫星网络安全:Starlink 等卫星互联网带来新的安全挑战。
2026 年需求最高的行业
| 行业 | 空缺职位 | 平均薪资 | 增长率 |
|---|---|---|---|
| 金融服务 | 285,000 | $127,000 | +38% |
| 医疗健康 | 210,000 | $105,000 | +42% |
| 政府/国防 | 195,000 | $118,000 | +28% |
| 科技/SaaS | 380,000 | $142,000 | +45% |
| 能源/公用事业 | 87,000 | $112,000 | +31% |
| 制造/ICS | 142,000 | $98,000 | +35% |
| 电信 | 93,000 | $108,000 | +29% |
2026 年网络安全专业人员必备技能
网络安全职业需要技术专长、分析思维和商业意识。2026 年市场重视 T 型人才,即在一个领域深入专精,同时具备广泛的安全知识。
核心技术基础
每位网络安全专业人员都需要这些技术基础。
1. 网络与基础设施
重要性:78% 的攻击利用网络漏洞。
必备知识:
- 网络协议:TCP/IP、DNS、DHCP、HTTP/HTTPS、TLS 1.3
- 网络架构:VLAN、子网、BGP/OSPF 路由和交换
- 无线安全:WPA3、802.1X、WiFi 6E/7 安全
- 网络分段:微分段和零信任网络访问(ZTNA)
- 软件定义网络(SDN):保护网络功能虚拟化
2026 年更新:
- 5G/6G 网络切片安全:理解虚拟化网络中的安全边界。
- IPv6 安全:IPv4 地址耗尽之际,IPv6 带来新的攻击向量。
- SASE 架构:安全访问服务边缘将网络和安全结合。
要学习的工具:
- Wireshark:数据包分析,适用于所有岗位
- Nmap:网络发现和安全审计
- tcpdump:命令行数据包分析器
- Netcat:读写网络连接的工具
2. 操作系统与系统管理
重要性:85% 的企业运行混合操作系统环境。
必备知识:
- Linux 管理:熟练使用 Ubuntu、RHEL、Debian 命令行
- Windows Server:Active Directory、组策略、PowerShell
- 云操作系统:了解容器化和虚拟化系统层
- macOS 安全:企业采用率上升,需要 Mac 安全知识
- 移动操作系统:iOS 和 Android 安全架构
2026 年重点:
- 容器安全:Docker、Kubernetes 和 containerd 配置
- 不可变基础设施:基础设施即代码的安全影响
- 无服务器安全:Lambda 和 Azure Functions 的安全考量
关键技能:
- PowerShell:Windows 自动化和安全任务
- Bash/Shell:Linux 自动化
- Python:系统管理和安全自动化
- Ansible、Puppet:配置管理和安全加固
3. 编程与脚本,2026 年的关键能力
重要性:92% 的网络安全工作现在要求编程能力。
优先学习的语言:
| 语言 | 主要用途 | 需求水平 | 平均薪资增长 |
|---|---|---|---|
| Python | 安全自动化和工具开发 | 很高 | +$18,000 |
| Go (Golang) | 云安全工具、恶意软件 | 高 | +$22,000 |
| Rust | 内存安全的安全工具 | 增长中 | +$25,000 |
| JavaScript/TypeScript | Web 应用安全、XSS 分析 | 高 | +$12,000 |
| PowerShell | Windows 安全自动化 | 高 | +$8,000 |
| Bash | Linux 安全脚本 | 中 | +$6,000 |
| C/C++ | 恶意软件分析、漏洞利用开发 | 中 | +$15,000 |
Python 是网络安全领域最重要的语言:
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
编程在 2026 年的重要性:
- 自动化:手动执行安全任务无法扩展。
- 工具定制:按需改造开源安全工具。
- 威胁情报:用程序解析和分析安全信息源。
- AI/ML 安全:实施并保护机器学习模型。
4. 云安全,关键增长领域
重要性:94% 的企业使用多云,67% 的工作负载已迁移至云端。
主要云平台:
- AWS:市场份额 32%,学习 IAM、VPC、Security Groups 和 GuardDuty
- Azure:市场份额 23%,学习 Entra ID、NSG 和 Defender for Cloud
- GCP:市场份额 11%,学习 Cloud IAM、VPC Service Controls 和 Security Command Center
2026 年云安全技能矩阵:
| 技能领域 | AWS | Azure | GCP | 优先级 |
|---|---|---|---|---|
| 身份与访问管理 | IAM、STS | Entra ID、RBAC | Cloud IAM | 关键 |
| 网络安全 | VPC、Security Groups | NSG、Firewall | VPC、Firewall Rules | 关键 |
| 数据保护 | KMS、S3 加密 | Key Vault、Storage 加密 | Cloud KMS | 高 |
| 威胁检测 | GuardDuty、SecurityHub | Defender、Sentinel | Security Command Center | 高 |
| 合规 | Config、Audit | Policy、Compliance Mgr | Asset Inventory | 中 |
| 容器安全 | ECS/EKS | AKS、Container Instances | GKE、Cloud Run | 高 |
云认证可带来 $15,000 至 $25,000 的薪资增长。详情参见 完整认证指南 。
5. 安全工具与技术
必须了解的工具类别:
漏洞管理:
- Nessus/Tenable:行业标准漏洞扫描器
- Qualys:云端漏洞管理
- OpenVAS:开源替代方案
SIEM/日志管理:
- Splunk:日志分析和 SIEM 市场领先平台
- Elastic Stack (ELK):开源日志管理
- Azure Sentinel:云原生 SIEM
- Chronicle:Google 云 SIEM
终端检测与响应(EDR):
- CrowdStrike Falcon:领先的 EDR 平台
- Microsoft Defender:集成式 Windows 安全
- SentinelOne:AI 驱动的终端防护
- Carbon Black:VMware 终端安全
网络安全:
- Palo Alto Networks:下一代防火墙
- Fortinet FortiGate:集成安全平台
- Cisco Secure:Firepower、ISE、Umbrella
- pfSense/OPNsense:开源防火墙
Web 应用安全:
- Burp Suite:Web 漏洞扫描器,必备工具
- OWASP ZAP:开源 Web 应用扫描器
- Nmap/Nikto:Web 服务器扫描
威胁情报平台:
- MISP:开源威胁情报平台
- ThreatConnect:商业威胁情报
- Recorded Future:AI 驱动的威胁情报
分析与问题解决能力
只有技术技能还不够。批判性思维让优秀安全人员脱颖而出。
关键分析能力:
- 威胁建模:在攻击发生前识别可能的攻击路径。
- 风险评估:用业务语言量化安全风险。
- 事件分析:事件发生时快速找出根因。
- 模式识别:在海量数据中发现异常。
- 逆向工程:了解恶意软件和漏洞利用的行为。
培养分析能力:
- 参加 HackTheBox 和 TryHackMe 的 CTF 挑战。
- 研究公开发布的真实事件报告。
- 参加模拟攻防演练。
- 主动在自己的环境中搜寻威胁。
沟通与商业技能,关键差异化能力
重要性:73% 的 CISO 将沟通能力列为高级岗位的重要招聘标准。
2026 年关键软技能:
1. 商业意识:
- 理解安全如何支持业务目标,而不只是防止事故。
- 运用 ROI、风险量化、成本效益等财务语言。
- 让安全计划与业务战略保持一致。
2. 高管沟通:
- 将技术风险转化为业务影响。
- 展示高管关注的安全指标。
- 影响安全投资决策。
3. 跨团队协作:
- 与开发团队合作开展 DevSecOps。
- 与法律和合规团队协作。
- 与业务部门协调安全要求。
4. 供应商管理:
- 评估安全产品和服务。
- 协商安全合同。
- 管理安全供应商关系。
沟通能力发展路径:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
2026 年及以后的新兴技能
需求快速增长的专业领域:
1. AI/ML 安全,平均薪资 $165K:对抗性机器学习、模型投毒检测、AI 红队测试、LLM 安全。
2. 抗量子密码学,平均薪资 $148K:后量子算法、密码敏捷性、量子密钥分发。
3. DevSecOps,平均薪资 $135K:CI/CD 安全自动化、基础设施即代码安全、容器和 Kubernetes 安全。
4. 零信任架构,平均薪资 $142K:以身份为中心的安全、微分段、持续验证。
5. 云原生安全,平均薪资 $138K:无服务器安全、API 安全、服务网格安全。
2026 年网络安全认证路线图
认证能够验证技能,并提高薪资和就业机会。所有主要认证的详细比较请见 2026 年认证指南 。
入门级认证,0 至 2 年经验
CompTIA Security+,标准入门认证
- 费用:$404
- 薪资影响:比未认证人员高 $8,000 至 $12,000
- 通过率:约 60%
- 学习时间:60 至 90 小时
- 理由:许多政府和 DoD 8140 职位要求此认证,且其涵盖基础知识。
- 2026 更新:2026 版加入 AI 安全模块。
Google Cybersecurity Certificate,经济型替代方案
- 费用:每月 $39,三个月约 $117
- 薪资影响:+$5,000 至 $8,000
- 理由:含实践实验室和 Security+ 考试 30% 折扣券
- 平台:Coursera
AWS Certified Security Specialty,云安全入门
- 费用:$300
- 薪资影响:+$15,000 至 $20,000
- 通过率:约 65%
- 学习时间:80 至 100 小时
- 理由:云安全需求最高,AWS 云市场份额为 32%
中级认证,2 至 5 年经验
Certified Information Systems Security Professional (CISSP),行业金标准
- 费用:$749,另加每年 $135 维护费
- 经验要求:5 年,或持学士学位时为 4 年
- 薪资影响:+$25,000 至 $35,000
- 市场覆盖:出现在 52% 的网络安全职位信息中
- 理由:全球认可度最高的安全认证之一,适合管理岗位
HackTheBox CPTS,实战型渗透测试认证
- 费用:$499
- 考试:10 天实战考核
- 薪资影响:+$18,000 至 $25,000
- 理由:比 OSCP 更全面,性价比更高
- 认可度上升:技术招聘经理越来越倾向于 CPTS
Azure Security Engineer Associate,云安全
- 费用:$165
- 续期:每年
- 薪资影响:+$18,000 至 $22,000
- 理由:Azure 占云市场 23%,微软安全工具应用广泛
高级/专业认证,5 年以上经验
Offensive Security Certified Professional (OSCP),渗透测试标准
- 费用:$1,699 至 $2,699
- 考试:24 小时考试,另有 24 小时撰写报告
- 薪资影响:+$20,000 至 $30,000
- HR 认可度:出现在 26% 的渗透测试职位信息中
- 考虑因素:与 CPTS 等替代方案相比,价格更高,课程内容较旧
GIAC Security Expert (GSE),精英认证
- 费用:$10,000 以上,需参加多门 SANS 课程并支付 $13,000 考试费
- 考试:2 小时选择题考试,加 2 天实战实验室
- 全球持证人数:不到 300 人
- 薪资影响:+$40,000 至 $60,000
- 理由:顶级凭证,但更适合由雇主付费的情况
Certified Cloud Security Professional (CCSP),云安全管理
- 费用:$599
- 经验要求:5 年 IT 和 3 年安全经验
- 薪资影响:+$22,000 至 $30,000
- 理由:面向管理岗位、与供应商无关的云安全认证
按职业路径规划认证
SOC 分析师:
- 从 Security+ 或 Google Cyber Cert 开始。
- 增加 CySA+ 或 CyberDefenders CCD。
- 进阶到 CISSP 或 GCIH。
渗透测试员:
- 从 eJPT 或 Security+ 开始。
- 选择 HackTheBox CPTS 或 PNPT (TCM)。
- 进阶到 OSCP(HR 认可)和 CRTO(实战技能)。
云安全:
- 从 AWS Cloud Practitioner 开始。
- 获得 AWS Security Specialty 和 Azure Security Engineer。
- 进阶到 CCSP。
GRC/合规:
- 从 Security+ 开始。
- 选择侧重审计的 CISA。
- 进阶到 CISSP 和 CISM。
查看 完整认证对比 ,了解供应商、价格和建议。
2026 年网络安全职业路径与薪资数据
了解不同的专业方向,帮助你选择合适的路径。
职业路径 1:SOC 分析师(安全运营中心)
职责概述:监控安全系统、调查告警并响应事件。
职业晋升:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
所需技能:Splunk、Sentinel、Chronicle 等 SIEM 平台;日志分析和关联;事件响应流程;网络流量分析;威胁情报解读。
认证:
- 入门:Security+、CySA+
- 高级:CyberDefenders CCD、GCIH
日常工作:监控 SIEM 仪表板、分类和调查告警、初步响应、记录事件,并与相关人员沟通。
优点:适合入门,晋升路线清晰。缺点:工作可能单调,需要轮班,容易告警疲劳。
职业路径 2:渗透测试员/道德黑客
职责概述:模拟攻击,在恶意攻击者之前发现漏洞。
职业晋升:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
所需技能:Web 应用攻击、网络渗透测试、Active Directory 利用、社会工程、报告写作与沟通。
认证:
- 入门:eJPT、PJPT
- 中级:CPTS、OSCP、CEH Practical
- 高级:OSEP、CRTO
日常工作:开展授权安全评估、利用应用和网络漏洞、编写详细报告、向客户提出修复建议,并跟进新漏洞和技术。
优点:工作有趣,薪资高。缺点:压力较大,需要持续学习,项目期间工时不固定。
职业路径 3:安全工程师/架构师
职责概述:设计和实施安全系统与基础设施。
职业晋升:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
所需技能:网络安全架构、AWS/Azure/GCP 云安全设计、零信任架构、NIST 和 ISO 27001 框架、企业安全工具。
认证:
- 入门:Security+、CCNA Security
- 中级:CISSP、AWS/Azure 云认证
- 高级:CCSP、CISSP-ISSAP
日常工作:设计系统安全架构、评估产品、制定标准和政策、与工程团队合作、审查架构安全性。
优点:薪资高、工作具有战略性、岗位受尊重。缺点:需要广泛经验,并对安全失误负责。
职业路径 4:云安全工程师
职责概述:保护云基础设施和应用。
职业晋升:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
所需技能:AWS、Azure、GCP 多云经验;Terraform、CloudFormation;Docker、Kubernetes;DevSecOps;云原生安全工具。
认证:
- 入门:AWS Cloud Practitioner、Azure Fundamentals
- 中级:AWS Security Specialty、Azure Security Engineer
- 高级:CCSP、多云认证
日常工作:保护云部署、在 CI/CD 流水线中实施控制、监控云安全状态、响应云安全事件、自动化安全配置。
优点:需求最高,薪资优厚,适合远程。缺点:变化迅速,需要承担值班责任。
职业路径 5:GRC 分析师(治理、风险与合规)
职责概述:确保组织满足安全合规要求。
职业晋升:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
所需技能:SOC 2、ISO 27001、PCI-DSS、HIPAA 合规框架;风险评估;审计管理;政策制定;相关方管理。
认证:
- 入门:Security+
- 中级:CISA、CISM
- 高级:CISSP、CRISC
日常工作:开展风险评估、管理合规审计、制定政策和流程、跟踪并修复合规缺口、向高管和审计人员提交报告。
优点:技术压力较小、职责清晰、工作生活平衡较好。缺点:可能重复,薪资低于技术岗位,也可能被视为只做合规打勾。
职业路径 6:事件响应人员/取证分析师
职责概述:响应并调查安全漏洞和入侵事件。
职业晋升:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
所需技能:数字取证、恶意软件分析、NIST/SANS 事件响应框架、内存和磁盘取证、时间线分析。
认证:
- 入门:Security+、GCIH
- 中级:CHFI、GCFA
- 高级:GCFE、GREM
日常工作:响应正在发生的事件、收集和保存数字证据、分析受损系统、识别入侵指标、制作事件报告和时间线。
优点:调查工作有吸引力、受尊重且职责关键。缺点:压力大,需要值班,工时不固定。
按岗位比较薪资(2026 年美国平均水平)
| 岗位 | 入门级 | 中级 | 高级 | 主管/总监 |
|---|---|---|---|---|
| SOC 分析师 | $65K | $85K | $108K | $135K |
| 渗透测试员 | $80K | $115K | $148K | $185K |
| 安全工程师 | $90K | $120K | $153K | $195K |
| 云安全工程师 | $98K | $130K | $165K | $210K |
| GRC 分析师 | $69K | $89K | $112K | $140K |
| 事件响应人员 | $78K | $103K | $133K | $170K |
| 安全架构师 | N/A | $145K | $185K | $240K |
| CISO | N/A | N/A | $195K | $285K |
地区薪资调整:旧金山湾区 +40% 至 60%;纽约市 +35% 至 50%;西雅图 +30% 至 45%;德州奥斯汀 +20% 至 35%;远程岗位比主要都会区低 10% 至 20%。
建立网络安全职业生涯:实用步骤
第 1 步:根据背景选择入门方向
IT 支持/服务台背景:已有网络和故障排查经验,可选择 SOC 分析师或安全工程师。先考 Security+,预计 6 至 12 个月进入安全岗位。
软件开发背景:发挥编程优势,选择应用安全或 DevSecOps。先考 AWS/Azure 安全认证,预计 3 至 9 个月转岗。
非技术背景:新视角和学习动力是优势。可从 GRC 或 SOC 分析师开始,先拿 Google Cyber Certificate,再考 Security+,预计 12 至 18 个月。
网络工程背景:利用基础设施知识,选择网络安全工程师或渗透测试员。先考 Security+ 或 CCNA Security,预计 6 至 12 个月。
第 2 步:获得实战经验,最重要的一步
雇主优先考虑实战经验,单靠认证不够。
免费或低成本的实战学习:
- TryHackMe,每月 $10:适合初学者的实验室和引导式学习路径,涵盖 SOC、渗透测试和防御。
- HackTheBox Academy,免费及付费:难度较高,有行业认可认证和真实场景。
- PicoCTF,免费:入门 CTF,适合学习基础知识,并举办年度竞赛。
- OverTheWire,免费:专注 Linux 和命令行,难度逐步提高。
- YouTube 频道:NetworkChuck、The Cyber Mentor(Heath Adams)、John Hammond、IppSec(HackTheBox 演示)。
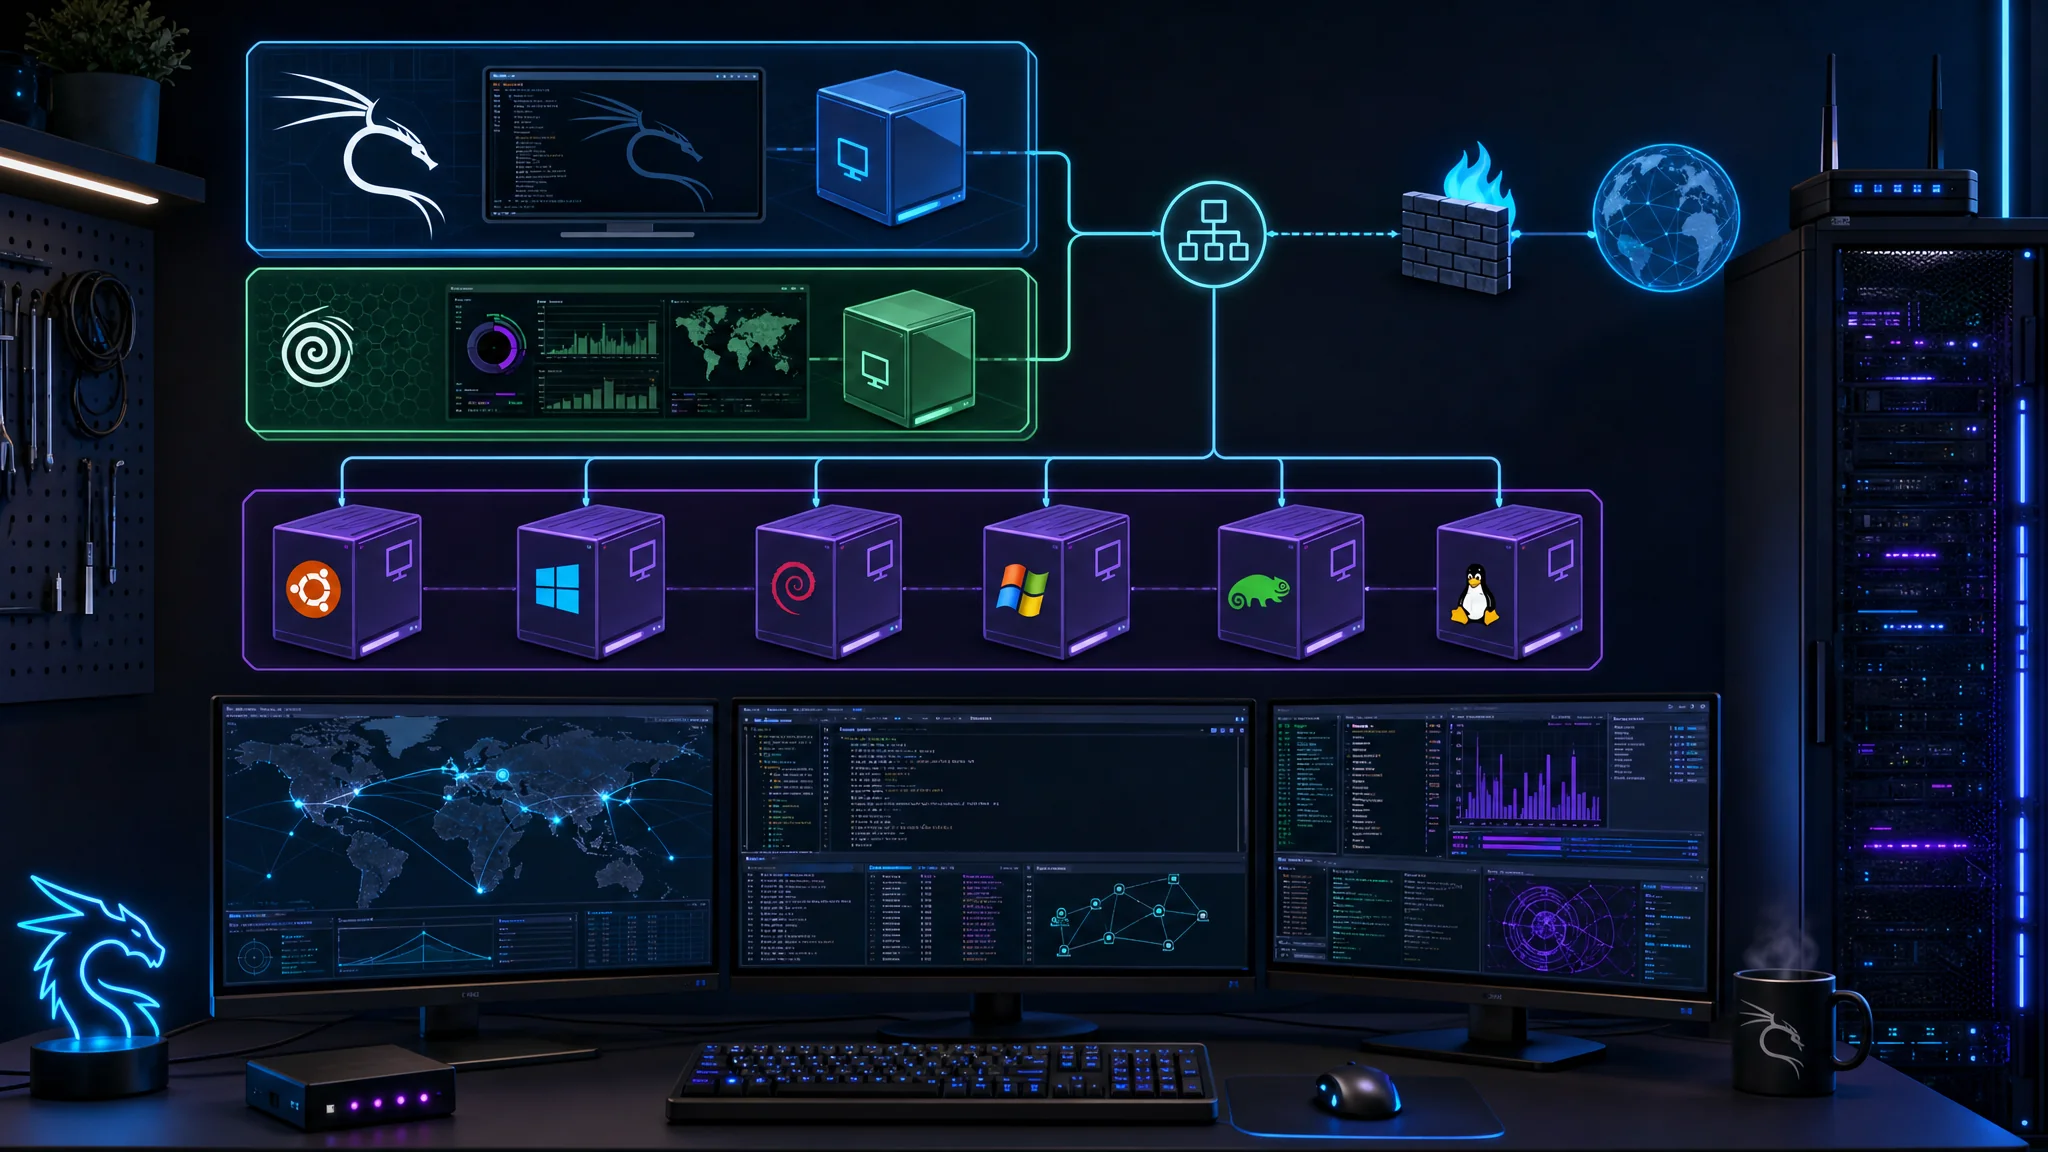
搭建家庭实验室:
最低配置,$300–500:
- 二手 Dell/HP 服务器或性能较强的台式机
- VirtualBox 或 VMware Workstation
- Metasploitable、DVWA、退役 HackTheBox 机器等易受攻击的目标
- Kali Linux、Security Onion 等安全工具
- 练习攻击与防御
云实验室,$50–100/月:
- AWS 免费套餐或 Azure 额度
- 部署易受攻击的应用
- 练习云安全配置
- 长期成本低于购买实体设备
第 3 步:为作品集创建安全项目
招聘经理希望看到技能证据。
不同岗位的项目:
SOC 分析师作品集:部署 Security Onion 并分析 PCAP、为常见攻击编写检测规则、撰写事件分析报告、建立威胁情报仪表板。
渗透测试作品集:记录 HackTheBox/TryHackMe 机器的渗透过程、创建端口扫描或漏洞利用工具、审计开源应用、撰写专业测试报告。
安全工程师作品集:设计带安全分区的家庭网络、实施安全 Terraform 模块、建立自动扫描流水线、记录架构决策。
云安全作品集:在 AWS/Azure 部署安全多层应用、实施 WAF、GuardDuty、NSG 等控制、编写自动化脚本和加固指南。
将成果发布到 GitHub、个人博客/网站、LinkedIn 文章或 Medium。
第 4 步:有策略地建立人脉
专业关系在网络安全领域也很重要。
有效的拓展方式:
- 优化 LinkedIn:完善包含安全关键词的个人资料,定期分享内容并加入相关群组。
- 参加本地聚会:OWASP 分会、价格较低的 BSides、ISC2/ISACA 分会和云安全聚会。
- 加入在线社区:Reddit 的 r/cybersecurity、r/netsec、r/AskNetsec;HackTheBox、TryHackMe、CyberDefenders Discord;关注 Twitter/X 安全研究人员。
- 参加会议:BSides 约 $25–50;本地 DEFCON 小组每月免费;SecureWorld 是区域会议;RSA、Black Hat、DEFCON 价格较高,雇主资助时更合适。
- 寻找导师:在 LinkedIn 或 r/cybersecurity 寻找导师,先帮助项目再请教,提出具体问题。
第 5 步:撰写有效的安全简历
简历要通过 ATS(申请人跟踪系统)筛选,并吸引招聘经理。
简历结构:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
简历建议:
- 量化成果:写“告警量减少 35%”,而不是“提高 SOC 效率”。
- 使用 ATS 关键词:参考职位描述中的用词。
- 控制在 1 至 2 页:招聘经理首次浏览平均只有 6 秒。
- 突出认证:认证是重要 ATS 关键词。
- 附上 GitHub/作品集:证明你有实际安全经验。
第 6 步:准备并通过面试
网络安全面试通常分三个阶段。
阶段 1,HR/招聘人员筛选(15 至 30 分钟):核实资格、讨论薪资期望和文化契合度。了解公司并准备问题。
阶段 2,技术面试(45 至 90 分钟):安全概念、情景问题和项目经历。复习基础知识,练习清楚地解释技术主题。
阶段 3,行为面试/小组面试:使用 STAR(情境、任务、行动、结果)回答,评估团队契合度,有时需要演讲。
常见技术问题:
- 解释 CIA 三元组。
- 对称加密和非对称加密有什么区别?
- 你会如何保护 Web 应用?
- 描述你的事件响应流程。
- IDS 和 IPS 有什么区别?
- 解释中间人攻击。
- 如何跟进安全威胁?
- 你使用过职位描述中的哪些具体工具?
行为问题:
- 讲述你向非技术人员解释复杂安全问题的经历。
- 描述你快速学习新技术的情形。
- 讲述你不同意某项安全决策的经历。
你应该提出的问题:
- 这个岗位的典型工作日是什么样?
- 团队使用哪些安全工具和技术?
- 组织面临的最大安全挑战是什么?
- 有哪些职业发展和培训机会?
- 团队如何组织,我将与哪些人合作?
第 7 步:协商录用条件
关键协商事项:
- 做好调查:查看 Glassdoor、Levels.fyi、Payscale 的薪资数据,按地点和技能估算市场价值。
- 总薪酬:基本工资、绩效奖金、股权/期权、培训和认证预算、远程办公弹性、带薪假期和福利。
- 协商策略:尽可能让雇主先报价;在初始报价基础上提出高 10% 至 20% 的期望;用数据支持,并保持专业和感谢。
- 非薪资协商:每年 $5,000–10,000 培训预算;每周 2 至 3 天或完全远程;弹性工时;签约奖金。
协商邮件示例:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
2026 年就业市场洞察与趋势
远程安全工作
2026 年远程工作的现状:
- 65% 的网络安全职位提供远程或混合办公。
- 薪资影响:远程岗位通常比主要都会区的现场岗位低 10% 至 20%。
- 远程招聘网站:We Work Remotely、RemoteOK、FlexJobs。
- 许多安全厂商和初创公司采用全远程分布式团队。
各岗位的远程比例:
- 云安全工程师:85%
- 安全架构师:75%
- 渗透测试员:70%
- SOC 分析师:60%,许多全天候 SOC 需要部分现场办公
- GRC 分析师:80%
安全审查机会
政府/国防行业提供:
- 更高薪酬:需要安全审查的岗位溢价 15% 至 25%
- 工作稳定:政府合同提供稳定性
- 培训:通常资助高级培训和安全审查
审查级别:
- Public Trust:门槛最低,许多联邦承包商岗位要求
- Secret:审查过去 10 年的背景
- Top Secret:全面背景调查
- TS/SCI:审查最严格,薪酬溢价最高
如何获得审查:通常由雇主发起申请,个人一般无法自行办理。流程需 6 至 18 个月。财务稳定且背景记录良好很重要。
行业特定机会
医疗安全,增长 42%:HIPAA 合规、医疗设备安全、健康信息交换安全;平均薪资 $105K。
金融服务安全,薪酬最高:PCI-DSS 合规、欺诈检测、安全交易;平均薪资 $127K。
工业/OT 安全,新兴领域:SCADA/ICS、制造业和关键基础设施安全;平均薪资 $115K。
结论:你的网络安全职业下一步
2026 年网络安全领域为愿意持续学习的人提供了大量机会。全球有 350 万个未填补职位,平均薪资比同等 IT 岗位高 15% 至 25%,因此网络安全仍是科技领域最有前景的职业之一。
90 天职业启动计划:
第 1 个月:基础
- 第 1–2 周:完成 Google Cybersecurity Certificate。
- 第 3–4 周:搭建家庭实验室,在 TryHackMe 上练习。
第 2 个月:认证和技能
- 第 5–6 周:投入 60–80 小时学习 Security+。
- 第 7–8 周:参加 Security+ 考试并继续动手练习。
第 3 个月:求职
- 第 9–10 周:建立作品集,包括 GitHub 项目和技术报告。
- 第 11–12 周:每天申请 5 至 10 个职位并积极拓展人脉。
成功指标:认证验证的技术技能、展示实战能力的作品集、能提供推荐的人脉网络,以及清晰的职业目标和路线。
这个行业需要你。组织正在寻找有技能的安全人员。通过投入、策略性学习和实践经验,你可以在 2026 年开启有成就感的网络安全职业生涯。
下一步:
- 阅读 完整认证对比指南 。
- 选择职业路径和第一项认证。
- 今天就开始在 TryHackMe 或 HackTheBox 上动手学习。
- 在 LinkedIn 和本地聚会上建立人脉。
- 为作品集创建安全项目。
你准备好开始网络安全职业旅程了吗?
参考资料
- 2026 网络安全认证对比指南
- (ISC)² 2026 网络安全劳动力研究
- CompTIA Security+ 认证
- AWS 安全认证
- HackTheBox Academy
- TryHackMe 学习平台
- NIST 网络安全框架
- MITRE ATT&CK 框架
- CyberSeek 职业路径
- 美国劳工统计局:信息安全分析师

Disclosure and Affiliate Statement:
联属披露: 我们可能通过本页上的链接赚取佣金。这些佣金支持我们的网站和提供的内容。请放心,我们只推荐我们信任的产品/服务。感谢您的信任! 点击此处了解更多
Related Posts

This article refers to other articles we've written:
- 2026 年网络安全认证对比
对比 2026 年网络安全认证机构、价格、投资回报和职业路径适配度。
- 构建网络安全职业生涯:教育、认证和工作机会
了解在网络安全领域取得成功的基本步骤,包括教育、认证和有利可图的工作前景。
- 安全云解决方案:AWS vs. Azure vs. Google 云平台--选择最适合您企业的方案
了解 AWS、Azure 和 Google Cloud Platform 的顶级云安全功能和认证,为您的企业选择最佳的安全云解决方案。
