Fortinet 与 Cisco:完整的网络安全对比…
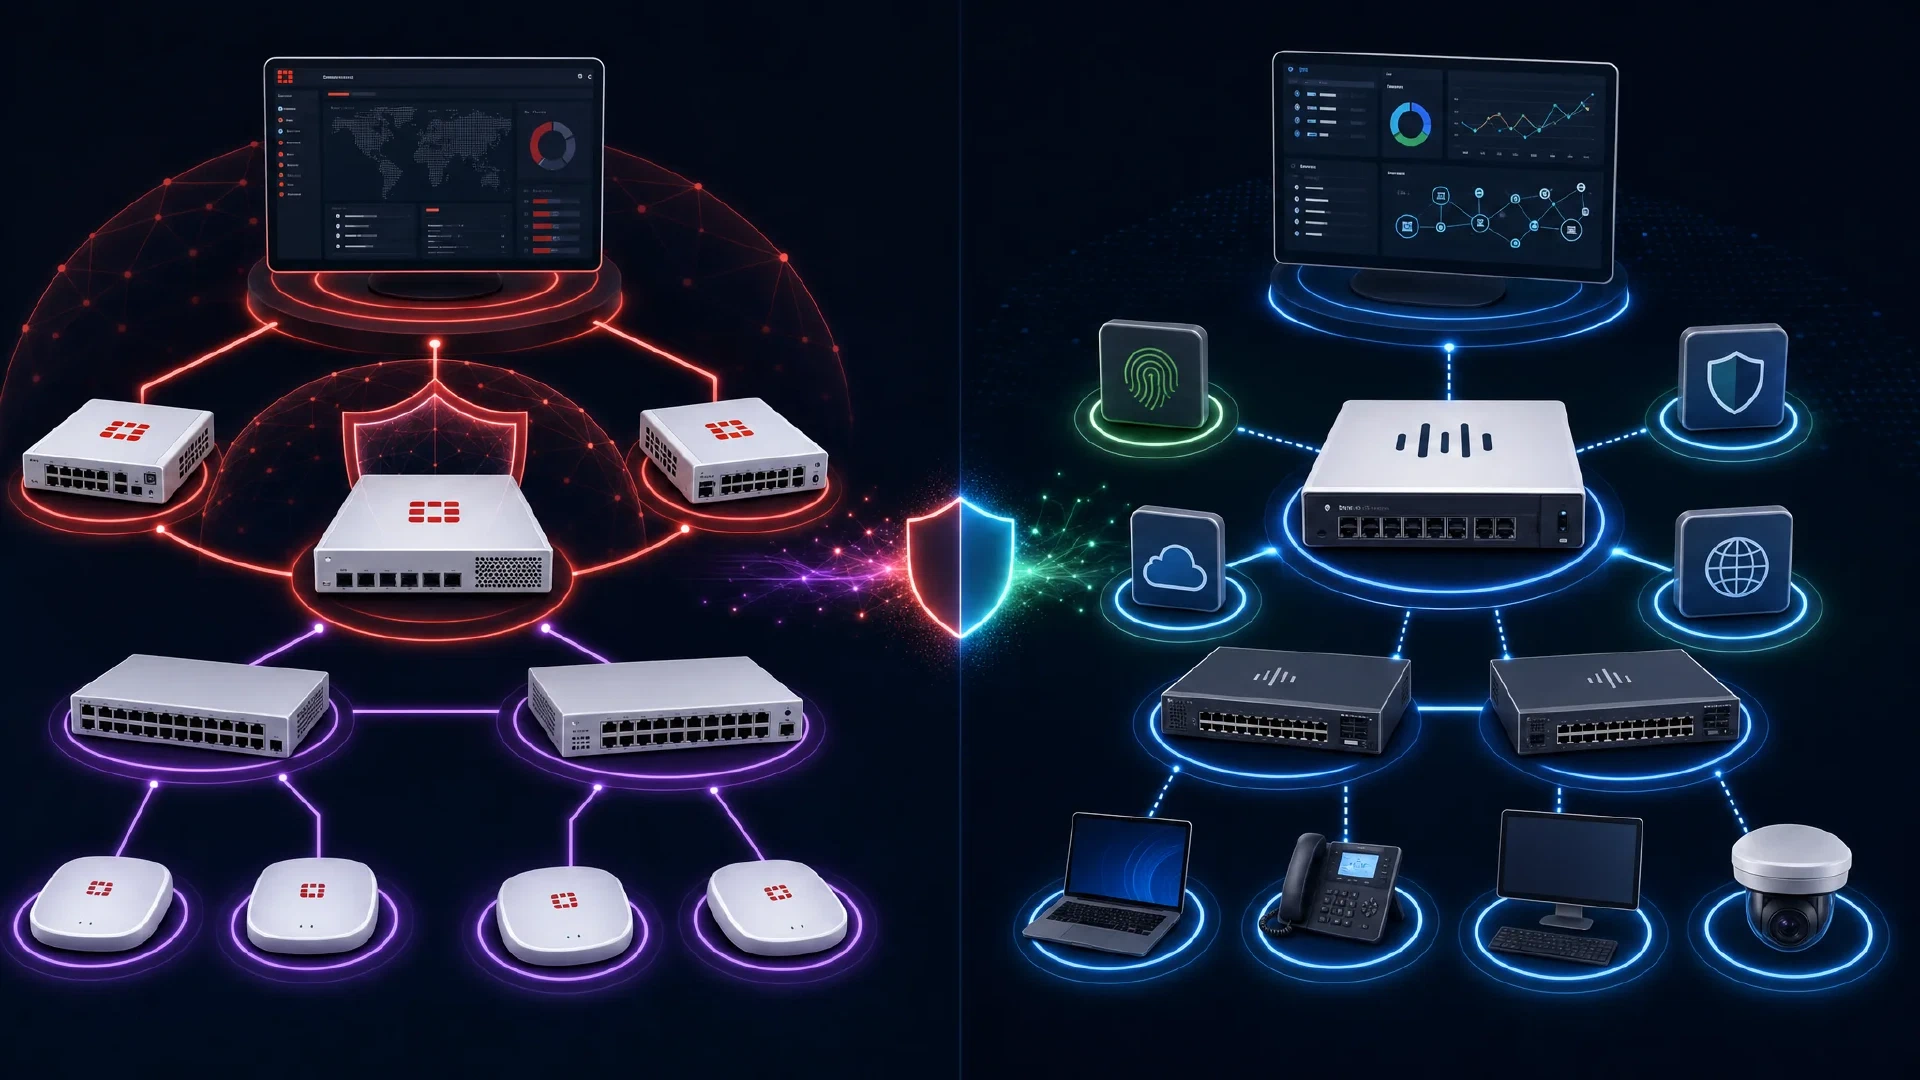
Table of Contents
介绍:Fortinet 与 Cisco 网络安全对决
在 2026 年,选择 Fortinet 还是 Cisco 网络安全解决方案是企业面临的最关键基础设施决策之一。两家厂商主导企业网络安全市场,但在安全架构、管理和定价方面采取了根本不同的策略。
Fortinet 通过其集成的 安全架构(Security Fabric) 方法和激进的定价策略赢得了显著市场份额,而 Cisco 则保持其企业级可靠性和全面生态系统集成的声誉。根据最新的 2026 年 Gartner 网络防火墙魔力象限,两家厂商均处于领导者位置,但各有独特优势。
本综合指南比较了 Fortinet FortiGate 防火墙、FortiSwitch 和 安全架构 与 Cisco ASA、Firepower NGFW、Catalyst 交换机 及 Cisco Secure 平台。我们将分析性能基准、定价、功能,并基于实际场景提供部署建议。
您将学到的内容
- 架构对比:Fortinet 安全架构与 Cisco Secure 生态系统
- 性能基准:防火墙、交换机和 SD-WAN 解决方案
- 定价分析:包括许可模式和总体拥有成本
- 功能逐项对比:安全能力
- 用例推荐:针对不同规模和需求的组织
- 迁移注意事项:平台切换时的考虑
- 2026 年更新:包括 FortiOS 7.6 和 Cisco Secure Firewall 7.4
市场地位与厂商背景
Fortinet:引领创新的挑战者
Fortinet 成立于 2000 年,现已成长为全球第二大网络安全厂商(按收入计)。2026 年,Fortinet 在企业防火墙市场约占 28% 市场份额。
Fortinet 主要优势:
- 专用安全处理器(SPU): FortiGate 防火墙采用定制 ASIC,实现硬件加速安全
- 集成安全架构: 全部安全组件统一管理,单一视图
- 激进定价: 同等性能下通常比 Cisco 低 30-40%
- 高性能: 防火墙吞吐量与成本比行业领先
- 简化许可: 捆绑安全订阅,降低复杂度
Fortinet 产品组合(2026):
- FortiGate: 下一代防火墙(60 多款型号,从 FortiGate 40F 到 FortiGate 3980E)
- FortiSwitch: 管理型交换机(40 多款型号,集成安全架构)
- FortiAP: 集成安全的无线接入点
- FortiManager: 集中管理平台
- FortiAnalyzer: 安全分析与日志
- FortiEDR: 端点检测与响应
- FortiSASE: 安全访问服务边缘平台
Cisco:企业标准
Cisco Systems 自 1984 年以来主导企业网络市场,整体企业网络市场占有率约为 35%。虽然 Cisco 在防火墙市场份额(19%)落后于 Fortinet,但其生态系统集成无可匹敌。
Cisco 主要优势:
- 行业领先生态系统: 网络、安全与协作的无缝集成
- 企业支持: 黄金级技术支持中心(TAC)和专业服务
- 先进路由: 卓越的 BGP、MPLS 和路由协议支持
- 品牌声誉: 财富 500 强企业的默认选择
- 全面产品组合: 从数据中心到分支的端到端解决方案
Cisco 安全产品组合(2026):
- Cisco Secure Firewall(Firepower): 下一代防火墙(FPR 系列和带 FirePOWER 的 ASA)
- Cisco ASA: 传统状态防火墙(仍广泛部署)
- Cisco Catalyst 交换机: 企业级交换,支持安全组标签
- Cisco SD-WAN: 基于 Viptela 的软件定义广域网
- Cisco Secure Endpoint: 高级端点安全
- Cisco SecureX: 集成安全平台
- Cisco Umbrella: 云交付安全(DNS 过滤、SWG、CASB)
架构对比
Fortinet 安全架构
Fortinet 的安全架构是一个综合的网络安全平台,将所有 Fortinet 安全产品整合到统一架构中。该方法提供集中可视化、自动化威胁响应以及整个基础设施的协调安全策略。
安全架构核心组件:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
安全架构关键特性:
- 单一架构连接器: 通过 API 将第三方工具集成到安全架构中
- 自动威胁响应: FortiGate 发现威胁 → 通过 FortiClient 自动隔离感染终端
- 统一策略: 安全策略在所有架构组件中一致应用
- 架构遥测: 实时安全评级和风险评分覆盖整个基础设施
- 零接触配置: FortiSwitch 通过 FortiGate 自动发现和配置
安全架构优势:
- 减少安全管理复杂度 60-70%(Fortinet 内部研究)
- 自动威胁遏制将事件响应时间从数小时缩短至数分钟
- 单一厂商集成消除兼容性问题
- 订阅捆绑带来可预测的许可成本
安全架构局限性:
- 厂商锁定:最佳价值需使用所有 Fortinet 组件
- 相较开放平台,第三方集成有限
- 架构需 FortiManager/FortiAnalyzer 才能发挥全部功能(额外费用)
Cisco 安全生态架构
Cisco 的方法强调跨更广泛生态系统的最佳集成,涵盖网络、安全、协作和云服务。Cisco 平台无需全部 Cisco 组件,广泛集成第三方安全工具。
Cisco 安全架构:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Cisco 安全关键特性:
- SecureX 集成平台: 汇聚 300+ 安全厂商数据
- 灵活架构: 按需混合 Cisco 与第三方安全工具
- Talos 威胁情报: 行业领先的威胁研究支持所有 Cisco 安全产品
- 身份服务引擎 (ISE): 高级网络访问控制与分段
- SD-Access: 软件定义园区网络及安全策略自动化
Cisco 安全优势:
- 卓越的第三方集成: 兼容现有安全投资
- 先进的网络分段: ISE + TrustSec 提供行业领先的微分段
- 大规模验证: 部署于全球最大企业和服务提供商
- 全面路由能力: 需要高级路由协议时的最佳选择
Cisco 安全局限性:
- 更高复杂度: 组件更多,管理和集成更复杂
- 许可复杂性: 产品组合中存在多种许可模式
- 更高总成本: Cisco 品牌和支持的溢价定价
- 集成开销: 多厂商生态系统维护需更多专业知识
防火墙性能对比
FortiGate 与 Cisco Firepower 关键型号
| 型号 | 防火墙吞吐量 | IPS 吞吐量 | NGFW 吞吐量 | 并发会话数 | 新会话/秒 | 价格区间 |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2.5 Gbps | 1.2 Gbps | 500,000 | 50,000 | $2,500-$3,500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2.5 Gbps | 1,000,000 | 100,000 | $5,000-$7,000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10,000,000 | 350,000 | $18,000-$22,000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60,000,000 | 1,200,000 | $75,000-$95,000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1.5 Gbps | 500,000 | 45,000 | $4,500-$6,000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2,000,000 | 90,000 | $9,000-$12,000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15,000,000 | 280,000 | $28,000-$35,000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65,000,000 | 950,000 | $125,000-$160,000 |
关键性能说明:
- 吞吐量类型: 防火墙(状态检测)、IPS(入侵防御)、NGFW(启用所有安全功能)
- NGFW 性能 是生产部署最实际的指标
- FortiGate 在 NGFW 模式下通常提供 30-40% 更优的性价比
- Cisco 型号 最近通过 Firepower 7.4 中的 Snort 3 引擎得到提升(2026 年)
实际性能测试(2026 年)
独立测试机构 NSS Labs 和 CyberRatings.org(2026 年)揭示了重要性能特征:
FortiGate 性能特征:
- 性能稳定: 硬件 SPU 确保安全功能不降低吞吐量
- 低延迟: 启用所有安全功能时平均延迟 3-5 毫秒
- TLS 检查效率: 性能影响极小(吞吐量降低 10-15%)
- HTTP/3 和 QUIC 支持: 原生硬件加速现代协议
- 最佳吞吐量/价格比: 在所有规模类别中领先行业
Cisco Firepower 性能特征:
- Snort 3 改进: 2026 年更新使 CPU 使用率比旧版本降低 40%
- 中等延迟: 启用完整安全栈时平均 6-10 毫秒
- TLS 检查开销: 吞吐量降低 25-30%(x86 平台典型表现)
- 高级威胁检测: 相较 FortiGate 拥有更优检测率(Talos 情报)
- 灵活平台选项: 可运行于 UCS 服务器、云实例或专用硬件
SSL/TLS 检查性能
TLS 检查对现代安全至关重要,但显著影响防火墙性能。以下是两厂商的对比:
| 指标 | FortiGate 600F | Cisco FPR4145 | 备注 |
|---|---|---|---|
| HTTPS 吞吐量(无检查) | 6.5 Gbps | 7.2 Gbps | 均支持现代 TLS 1.3 |
| HTTPS 吞吐量(深度检查) | 5.5 Gbps | 5.0 Gbps | FortiASIC 具优势 |
| 证书处理能力 | 45,000 TPS | 35,000 TPS | 每秒事务数 |
| TLS 1.3 支持 | 完全支持 | 完全支持 | 均已更新支持现代 TLS |
| 性能下降比例 | 15% | 30% | 启用 TLS 检查的影响 |
TLS 检查建议:
- FortiGate: 在大多数型号上启用TLS检查,无显著性能问题
- Cisco Firepower: 如果需要TLS检查,设备容量应比吞吐量需求大50%
- 两家厂商: 对已知良好应用(如Office 365等)使用证书绑定排除
功能对比:安全能力
核心安全功能矩阵
| 功能类别 | FortiGate | Cisco Firepower | 胜者 |
|---|---|---|---|
| 有状态防火墙 | ✓ 完整 | ✓ 完整 | 平局 |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco(检测) |
| 应用控制 | ✓ 6,000+ 应用 | ✓ 4,500+ 应用 | Fortinet(覆盖) |
| 网页过滤 | ✓ FortiGuard 网页过滤 | ✓ Cisco Talos 网页过滤 | Fortinet(性能) |
| 反恶意软件 | ✓ FortiGuard AV | ✓ AMP for Networks | Cisco(高级检测) |
| 沙箱 | ✓ FortiSandbox(附加) | ✓ Threat Grid(内置) | Cisco |
| SSL/TLS 检查 | ✓ 硬件加速 | ✓ 软件实现 | Fortinet(性能) |
| VPN(IPsec) | ✓ 高性能 | ✓ 高性能 | 平局 |
| VPN(SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco(功能) |
| SD-WAN | ✓ 集成 | ✓ Viptela 集成 | Fortinet(集成) |
| 云集成 | ✓ 良好(AWS、Azure、GCP) | ✓ 优秀(原生API) | Cisco |
| 零信任架构 | ✓ 通过Security Fabric | ✓ 通过ISE集成 | Cisco(成熟度) |
| 威胁情报 | FortiGuard Labs | Cisco Talos | Cisco(广度) |
高级功能详细解析
SD-WAN 能力
两家厂商均对SD-WAN进行了重大投资,但采用了不同的架构方法:
FortiGate SD-WAN(集成式):
- 原生集成: SD-WAN功能内置于FortiOS,无需独立设备
- 性能路由: 基于延迟、抖动、丢包的应用感知路径选择
- 安全集成: 在所有WAN链路上统一应用安全策略
- 简化部署: 防火墙与SD-WAN合一设备降低复杂度
- 枢纽辐射式可扩展性: 已验证支持10,000+站点部署
FortiGate SD-WAN 用例:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN(Viptela平台):
- 专用设备: 独立Viptela vEdge设备实现最佳SD-WAN性能
- 高级编排: vManage控制器提供复杂策略管理
- 多租户: 面向MSP部署的服务提供商级能力
- 云优先架构: 优秀的AWS、Azure、GCP网络集成
- 灵活部署: 支持虚拟、物理或云托管控制器
Cisco SD-WAN 用例:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN 结论:
- Fortinet胜出,适合简单分支部署和成本敏感型实施
- Cisco胜出,适合大规模企业WAN替换和服务提供商场景
网络分段
FortiGate 分段方法:
- 基于VLAN: 传统VLAN分段,配合VLAN间防火墙策略
- 基于策略: FortiGate作为内部分段防火墙(ISFW)
- 安全驱动网络(SDN): FortiSwitch织物自动化策略
- 织物自动化: 安全标签自动应用于Security Fabric
Cisco 分段(TrustSec + ISE):
- 安全组标签(SGT): 通过ISE分配给用户/设备,任意点强制执行
- 软件定义访问(SD-Access): 通过DNA Center自动化园区分段
- 微分段: 数据中心工作负载级分段(ACI集成)
- 动态VLAN分配: ISE基于用户身份/状态分配VLAN
分段场景:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
分段结论:
- Fortinet 部署更简便,成本更适合中小型市场
- Cisco 提供更细粒度和大规模企业支持
管理与运维
管理平台对比
| 能力 | FortiManager | Cisco FMC(Firepower管理中心) |
|---|---|---|
| 管理容量 | 最高支持10,000台设备 | 最高支持1,000台设备(每个FMC) |
| 部署选项 | 硬件、虚拟机、云 | 硬件、虚拟机、云 |
| 界面 | 现代Web GUI | 功能丰富Web GUI |
| 策略管理 | 配置模板 | 策略继承层级 |
| 报告 | 基础(高级需FortiAnalyzer) | 集成(全面) |
| 设备配置 | 零触发(FortiSwitch、FortiAP) | 需手动初始配置 |
| API | REST API | REST API |
| 多租户 | 管理域(ADOMs) | 多实例或独立FMC |
| 高可用性 | 主动-被动集群 | 主动-待机对 |
| 典型成本 | $5,000-$30,000(<10设备虚拟机免费) | $8,000-$50,000(需虚拟机许可) |
日常运维对比
典型管理任务:
FortiGate 管理
策略创建(FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
FortiGate 优势:
- 一致的CLI语法: 适用于所有FortiOS版本和产品
- 配置备份: 单文件包含完整设备配置
- 快速策略查找: 优化策略引擎高效处理数千规则
- 集成SD-WAN: 简单CLI命令实现复杂SD-WAN配置
FortiGate 劣势:
- 调试粒度有限: 报文捕获不如Cisco详细
- GUI限制: 部分高级功能仅CLI可用
- 策略优化: 无自动策略清理或优化建议
Cisco Firepower 管理
策略创建(Firepower管理中心GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Cisco Firepower 优势:
- 强大GUI: 大多数功能无需CLI即可访问
- 详细日志: 全面连接事件和取证数据
- 高级故障排除: 使用Packet Tracer进行策略模拟
- 与SecureX集成: 跨安全产品统一威胁响应
Cisco Firepower 劣势:
- 部署延迟: 策略变更需部署过程(1-5分钟)
- 依赖FMC: 无FMC防火墙难以有效管理
- 许可复杂: 需跟踪多种许可类型(基础、威胁、恶意软件、URL)
- 资源密集: 大规模部署FMC需大量内存和CPU
自动化与API集成
两个平台都支持现代自动化,但成熟度不同:
FortiGate 自动化:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGate 自动化成熟度:
- **REST API 覆盖率:**95%以上的配置可通过API访问
- **Ansible 模块:**官方 FortiOS Ansible 集合(200+模块)
- **Terraform 提供程序:**成熟的 Fortinet 基础设施即代码提供程序
- **Fabric 连接器:**预构建的 AWS、Azure、GCP、ServiceNow、Splunk 集成
- **Python SDK:**官方 Python 库(fortigate-api)
Cisco Firepower 自动化:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepower 自动化成熟度:
- **FMC REST API:**涵盖所有管理功能的全面API
- **Ansible 模块:**官方 Cisco FTD/FMC Ansible 模块(60+模块)
- **Terraform 提供程序:**社区维护的提供程序(成熟度中等)
- **SecureX 集成:**自动化威胁响应工作流
- **Python SDK:**社区库(python-fireREST,fmcapi)
自动化结论:
- FortiGate 在基础设施即代码支持方面更成熟(尤其是Terraform)
- Cisco 提供更好的安全编排集成(SOAR平台)
交换机与网络基础设施
虽然本文重点关注安全,但网络交换集成对两个厂商的生态系统都至关重要。
FortiSwitch 集成
FortiSwitch 架构:
- **由 FortiGate 管理:**FortiSwitch 设备通过 FortiGate 自动发现和配置
- **无独立控制器:**FortiGate 作为集中交换控制器
- **安全架构集成:**交换机遥测数据输入安全架构以进行威胁检测
- **简化许可:**无单独交换机许可(管理包含在 FortiGate 中)
FortiSwitch 部署模式:
- **独立模式:**传统交换机,局部管理
- **FortiLink 模式:**由 FortiGate 管理(推荐用于安全架构)
FortiSwitch 优点:
- **零触配置:**连接交换机到 FortiGate,自动配置
- **统一安全策略:**VLAN 和安全策略在 FortiGate 上配置
- **成本较低:**FortiSwitch 型号比同类 Cisco Catalyst 低30-40%
- **简化操作:**防火墙和交换机共用一个管理界面
FortiSwitch 缺点:
- **高级功能有限:**缺少部分企业交换功能(如 VSS、StackWise Virtual)
- **依赖 FortiGate:**若 FortiGate 不可用,交换机管理受限
- **生态系统较小:**第三方集成较 Cisco 交换机少
Cisco Catalyst 交换机
Cisco Catalyst 架构:
- **行业标准:**企业园区网络的默认选择
- **丰富功能集:**全面的二层/三层功能,QoS,多播支持
- **DNA Center 选项:**现代意图驱动网络管理(需额外付费)
- **TrustSec 集成:**基于硬件的安全组标签执行
Cisco Catalyst 部署模式:
- **独立模式:**单台交换机管理
- **堆叠模式:**最多9台交换机组成高可用堆栈(StackWise-480)
- **VSS/StackWise Virtual:**两台机箱作为单一逻辑交换机
- **SD-Access 架构:**DNA Center 管理全自动园区网络
Cisco Catalyst 优点:
- **可靠性验证:**行业领先的正常运行时间和稳定性
- **高级路由:**三层交换机支持完整的 BGP、OSPF、EIGRP
- **大规模扩展:**单一逻辑交换机支持384-768端口
- **成熟生态:**数十年运营经验和工具支持
Cisco Catalyst 缺点:
- **成本较高:**高端定价(相同端口数为 FortiSwitch 的2-3倍)
- **许可复杂:**DNA许可、网络堆栈功能、安全功能分开
- **管理分离:**与安全管理界面不同(除非使用 DNA Center)
交换机集成对比:
| 因素 | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| 管理复杂度 | 单一界面(FortiGate) | 分离界面(或 DNA Center) |
| 初始配置时间 | 15分钟(自动发现) | 2-4小时(手动配置) |
| 安全策略一致性 | 由 FortiGate 强制执行 | 需 ISE 支持动态策略 |
| 总成本(48端口交换机) | $2,000-$3,500 | $5,000-$12,000 |
| 最佳使用场景 | 中小企业,分支机构 | 大型企业园区 |
价格与许可对比
FortiGate 定价模型(2026年)
硬件设备成本:
| 型号 | 建议零售价 | 典型市场价 | 性能(下一代防火墙) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800-$1,000 | 500 Mbps |
| FortiGate 100F | $3,500 | $2,500-$3,000 | 1.2 Gbps |
| FortiGate 200F | $7,000 | $5,000-$6,000 | 2.5 Gbps |
| FortiGate 400F | $13,000 | $9,000-$11,000 | 4 Gbps |
| FortiGate 600F | $25,000 | $18,000-$22,000 | 6 Gbps |
| FortiGate 1800F | $110,000 | $75,000-$90,000 | 35 Gbps |
FortiGuard 安全订阅套餐(年费):
- **UTM 套餐:**杀毒、网页过滤、IPS、应用控制(约占硬件成本的25%/年)
- **企业套餐:**UTM + 高级恶意软件防护 + 安全评级(约占硬件成本的35%/年)
- **UTP 套餐:**企业套餐 + FortiSandbox 云(约占硬件成本的40%/年)
- **ATP 套餐:**企业套餐 + FortiSandbox + FortiClient EMS(约占硬件成本的50%/年)
FortiGate 总成本示例(三年):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGate 许可优点:
- **套餐订阅:**单一SKU包含多项安全服务
- **成本可预测:**硬件成本的稳定百分比
- **无单设备端点许可:**FortiClient 包含在 ATP 套餐中
- **慷慨试用:**所有新设备均提供15天全功能试用
Cisco Firepower 定价模型(2026年)
硬件设备成本:
| 型号 | 建议零售价 | 典型市场价 | 性能(下一代防火墙) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500-$6,000 | 1.5 Gbps |
| FPR2140 | $15,000 | $9,000-$12,000 | 3 Gbps |
| FPR4145 | $45,000 | $28,000-$35,000 | 7 Gbps |
| FPR9300-SM-36 | $200,000 | $125,000-$160,000 | 25 Gbps |
Cisco Firepower 订阅许可(每设备,年费):
- **威胁许可:**IPS、URL过滤、安全情报(约$1,500-$8,000/年,视型号而定)
- **恶意软件许可:**网络AMP、文件分析(约$1,000-$6,000/年)
- **URL过滤许可:**基于类别的网页过滤(约$500-$3,000/年)
- **Cisco Plus Secure(捆绑):**所有安全功能 + DNA 集成(约占硬件成本的40-50%/年)
Cisco Firepower 总成本示例(3年):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
**Cisco Firepower 许可缺点:
- 单点购买复杂性: 需跟踪多种独立许可类型
- FMC 需额外费用: 管理平台需单独购买或订阅
- 智能许可: 需互联网连接或智能软件管理卫星
- 支持费用较高: SmartNet 通常为硬件成本的12-15%每年
总拥有成本(TCO)比较
实际TCO场景:中型企业(500名员工)
**需求:
- 5 Gbps 防火墙吞吐量(含所有安全功能)
- 3个地点的集中管理
- 5年部署周期
- 高可用性(主动-被动集群)
Fortinet 解决方案 TCO:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
Cisco 解决方案 TCO:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
**TCO 分析:
- Cisco 方案5年成本比Fortinet高103%(差额158,500美元)
- Cisco 主要溢价来自硬件成本(高50%)和支持费用(高100%)
- 两方案均满足技术需求(FortiGate 6 Gbps vs Firepower 7 Gbps)
**Cisco 高成本合理情况:
- 现有Cisco园区网络,配合ISE和TrustSec
- 需要高级路由协议(完整BGP表,MPLS集成)
- 企业要求Cisco TAC支持级别
- 复杂多租户或服务提供商部署
使用案例建议
小型企业(10-100名员工)
场景: 单一办公室,基础安全需求,IT人员有限,预算有限
推荐方案:Fortinet
**理由:
- 前期成本低: FortiGate 60F或100F性能足够,价格在1,000-3,000美元
- 管理简便: 单一视图的Security Fabric降低复杂度
- 一体化: 防火墙、VPN、SD-WAN和无线控制器集成于一体
- 许可可预测: 捆绑订阅便于预算规划
**示例配置:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
中型企业(100-1,000名员工)
场景: 多办公室,合规需求(PCI-DSS,HIPAA),内部IT团队,需要高级功能
推荐方案:视网络基础设施而定
**选择Fortinet如果:
- 无现有Cisco园区网络
- 分支机构需要集成SD-WAN
- 预算有限(比Cisco节省30-40%成本)
- IT团队熟悉统一安全管理
**选择Cisco如果:
- 现有Cisco园区网络,使用Catalyst交换机
- 已部署ISE进行网络访问控制
- 需要高级分段(TrustSec/SGT)
- 合规要求供应商支持SLA
示例配置(Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
示例配置(Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
成本差异: Cisco方案成本高出216%(首年269,500美元,年均103,000美元)
大型企业(1,000-10,000名员工)
场景: 全球运营,数据中心基础设施,复杂合规,专职安全团队
推荐方案:Cisco(有条件考虑)
**选择Cisco理由:
- 规模验证: Cisco TAC支持对24×7运营至关重要
- 高级集成: SecureX、ISE、ACI、SD-WAN协同工作顺畅
- 数据中心功能: 与Nexus、ACI、Tetration集成保障工作负载安全
- 咨询支持: Cisco高级服务提供架构和优化支持
- 审计需求: 多数合规框架期望Cisco基础设施
**但建议考虑混合方案:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
服务提供商 / MSP
场景: 多租户环境,自动化需求,API集成关键
推荐方案:大多数MSP选Fortinet,特殊情况选Cisco
**Fortinet适合MSP:
- 管理域(ADOMs): FortiManager支持真正多租户
- 灵活许可: 按设备许可,按需付费
- API成熟度: 优秀的Terraform/Ansible自动化支持
- 利润空间: 成本较低,管理服务利润更高
**Cisco适合服务提供商:
- Viptela SD-WAN: 专为服务提供商规模和多租户设计
- 多实例FMC: 每客户独立FMC或共享多租户
- 品牌认可度: 企业客户常指定Cisco品牌
- 专业服务: Cisco合作伙伴计划提供交易注册和利润
迁移注意事项
从Cisco迁移到Fortinet
**常见迁移驱动因素:
- 成本降低: 5年TCO节省40-60%
- 管理简化: Security Fabric降低运营负担
- SD-WAN集成: 需要集成SD-WAN,无需独立设备
**迁移挑战:
**配置转换:
- 无自动Cisco → FortiOS转换工具
- 策略逻辑需手动重建
- VPN配置需重新配置(尤其是站点到站点IPsec)
**人员培训:
- FortiOS CLI语法与Cisco IOS差异大
- Security Fabric概念需重大转变
- 预算2-3周进行管理员培训
**集成点:
- 与Cisco API集成的第三方工具需更新
- 监控系统(Splunk,ELK)需新日志解析器
- 网络管理工具需重新配置
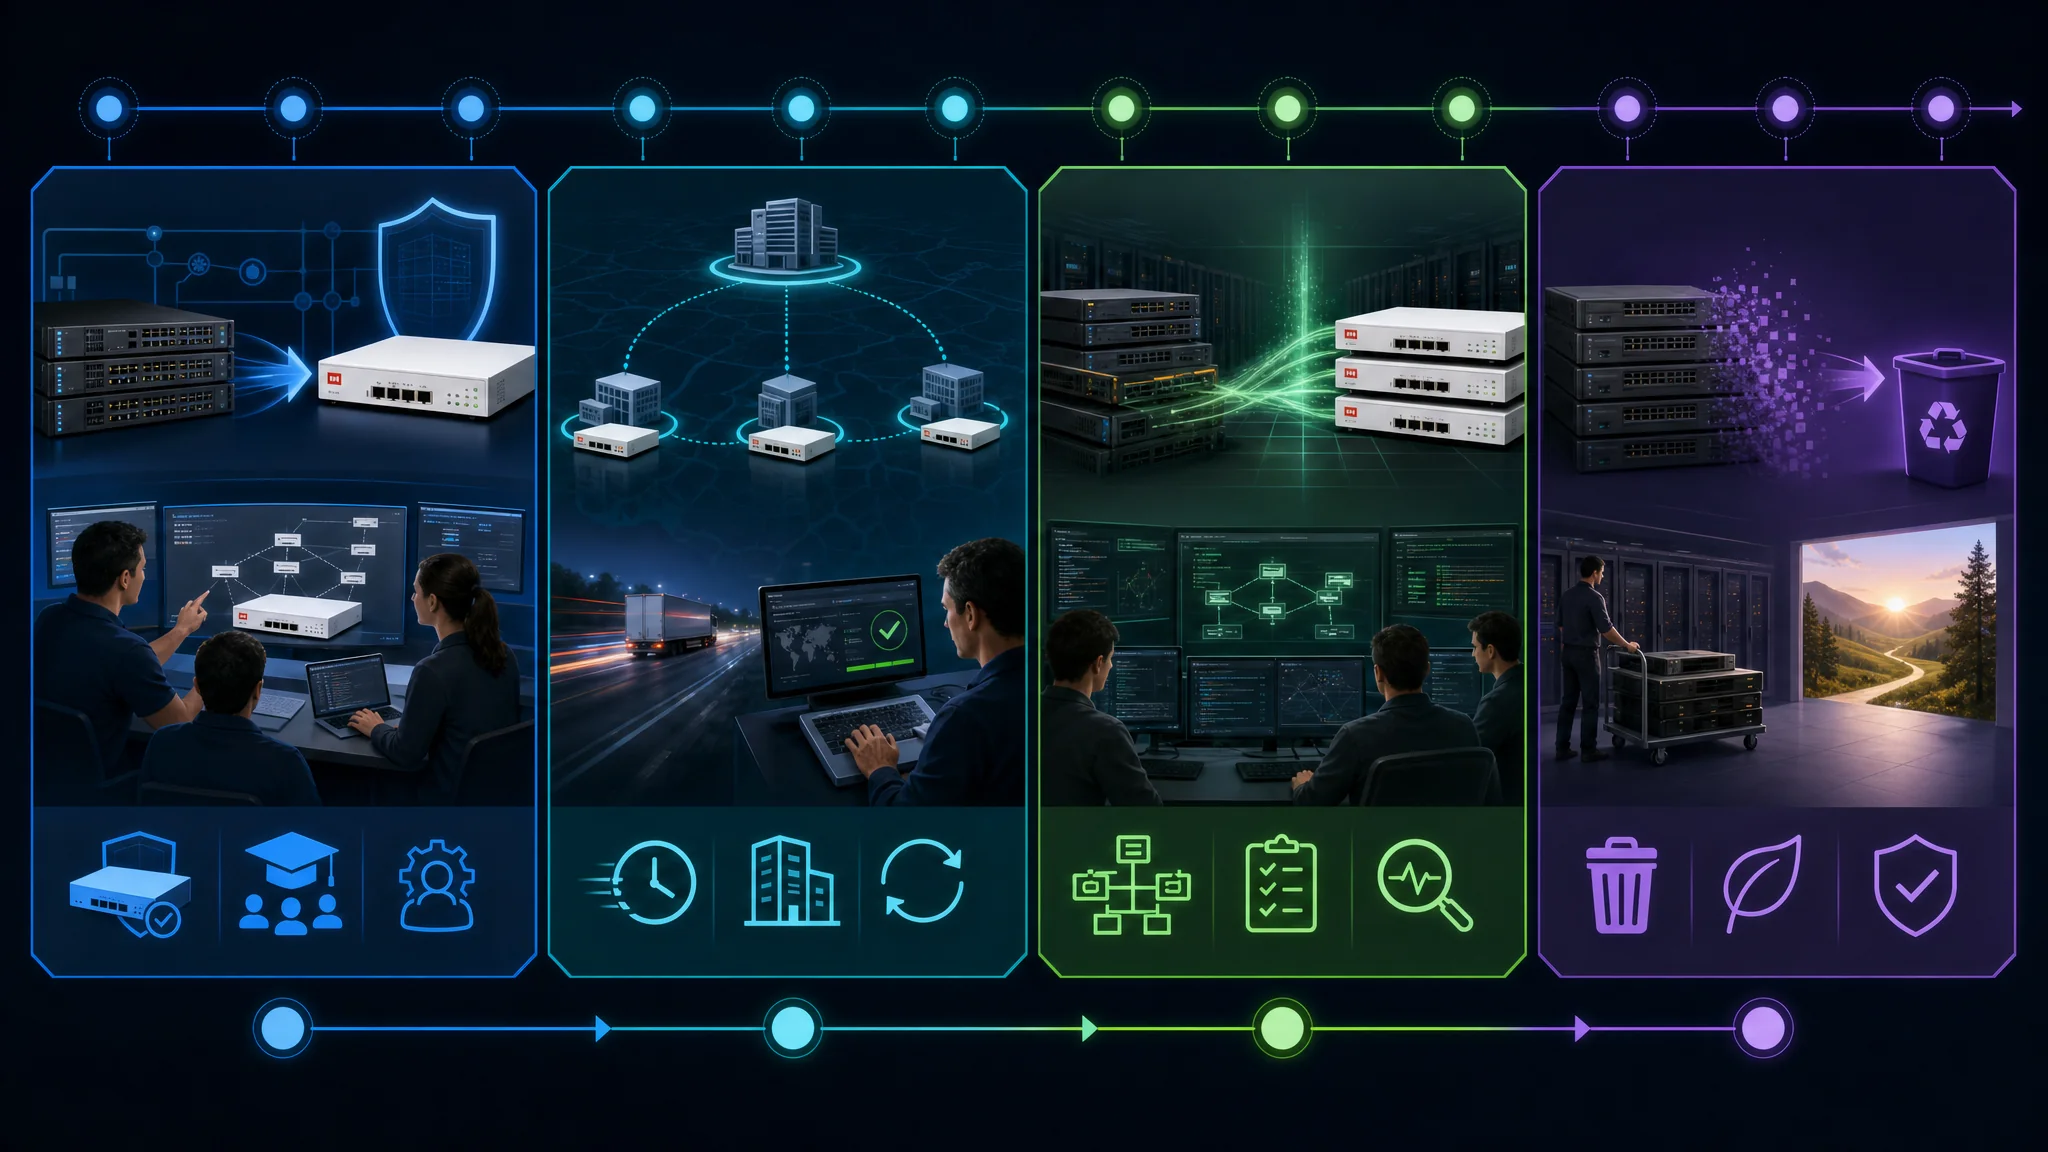
**迁移最佳实践:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
从Fortinet迁移到Cisco
**常见迁移驱动因素:
- 企业标准化: 企业强制采用Cisco基础设施
- 高级功能: 需要ISE集成或TrustSec分段
- 收购: 公司被采用Cisco标准的大型企业收购
**迁移挑战:
**复杂度增加:
- FMC引入额外管理层,较FortiManager简单性差
- Cisco许可更复杂(多SKU vs FortiGuard捆绑)
- 需培训FMC界面和Cisco CLI
**成本影响:
- 硬件成本比同等性能高50-100%
- 许可和支持费用约翻倍
- 企业部署常需专业服务
**功能对等性:
- Fortinet Security Fabric功能无直接Cisco对应
- 可能需额外Cisco产品(ISE,Tetration)以匹配功能
**迁移最佳实践:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
2026产品更新与路线图
Fortinet更新(2026)
FortiOS 7.6(2026年第一季度发布):
- HTTP/3 和 QUIC 硬件加速: 原生支持现代网络协议
- 增强的 AI/ML 威胁检测: FortiGuard AI 引擎识别零日威胁
- 改进的 SD-WAN: SLA 模板简化多站点部署
- Kubernetes 集成: 容器化应用的原生安全
- 5G 集成: FortiExtender 5G WAN 备份,内置 5G 调制解调器
Security Fabric 3.0(2026年第二季度发布):
- 扩展检测与响应(XDR): 网络、终端、云端威胁统一检测
- 自动化事件响应: FortiSOAR 剧本自动执行威胁响应
- 改进的遥测: 所有设备和用户的实时风险评分
- 云原生安全: 本地和云端工作负载统一策略
即将发布的 FortiGate 硬件(2026-2027):
- FortiGate 7000 系列: 新旗舰平台(400 Gbps+ 吞吐量)
- FortiGate Rugged 系列: 工业和物联网专用设备
- FortiGate 5G 系列: 集成 5G 连接,适合移动部署
Cisco 更新(2026)
Cisco Secure Firewall 7.4(2026年第一季度发布):
- Snort 3 性能提升: CPU 使用率比 Snort 2 降低 40%
- 增强的云集成: 原生支持 AWS Gateway Load Balancer
- 改进的 TLS 1.3 可见性: 更好的加密流量分析
- 自适应策略建议: AI 推荐策略优化
- 多云管理: AWS、Azure、GCP 部署统一策略
SecureX 平台更新(2026年第三季度):
- 扩展第三方集成: 超过 400 个安全厂商集成(原为 300)
- 增强自动化: 低代码安全编排工作流
- 威胁狩猎: 内置 Talos 情报的威胁狩猎工具
- 合规仪表盘: 预置 PCI-DSS、HIPAA、NIST 仪表盘
即将发布的 Cisco 防火墙硬件(2026-2027):
- Firepower 10000 系列: 下一代旗舰(500 Gbps+ 吞吐量)
- Firepower 嵌入式服务: 下一代 ISR 路由器安全模块
- Firepower 虚拟版改进: Azure 和 AWS 上性能提升
竞争分析:谁在领先?
市场份额趋势(2024-2026):
- Fortinet: 市场份额增长(24% → 28%),尤其在中端市场
- Cisco: 略有下降(防火墙市场份额 21% → 19%),但 SD-WAN 业务增长
- 驱动因素: Fortinet 通过激进定价和 SD-WAN 集成赢得部署
技术领导力:
- 性能: Fortinet 依靠 SPU 处理器保持每美元吞吐量领先
- 威胁情报: Cisco Talos 仍被视为行业金标准
- 创新: Fortinet 以更快速度发布重大功能(6 个月周期 vs 12 个月)
- 云集成: Cisco 在原生云 API 集成方面领先
客户满意度(Gartner Peer Insights,2026):
- Fortinet: 4.5/5.0 星(强调价值和性能)
- Cisco: 4.2/5.0 星(强调支持和生态系统)
决策框架:选择您的解决方案
决策树
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
选择标准评分表
对每个因素评分 1-5(1=不重要,5=关键),然后乘以厂商得分:
| 标准 | 权重 (1-5) | Fortinet 得分 | Cisco 得分 | 您的优先级 |
|---|---|---|---|---|
| 初始成本 | _____ | 5 | 3 | _____ |
| 5年总拥有成本 | _____ | 5 | 3 | _____ |
| 性能/价格比 | _____ | 5 | 3 | _____ |
| 原始性能 | _____ | 4 | 4 | _____ |
| 管理简易性 | _____ | 5 | 3 | _____ |
| 厂商生态系统 | _____ | 3 | 5 | _____ |
| 第三方集成 | _____ | 3 | 5 | _____ |
| 高级路由 | _____ | 3 | 5 | _____ |
| 支持质量 | _____ | 4 | 5 | _____ |
| SD-WAN 集成 | _____ | 5 | 4 | _____ |
| 威胁情报 | _____ | 4 | 5 | _____ |
| 自动化成熟度 | _____ | 4 | 4 | _____ |
| 云集成 | _____ | 4 | 5 | _____ |
评分说明:
- 填写每项标准的优先权重(1-5)
- 每行将权重乘以厂商得分
- 计算 Fortinet 和 Cisco 的总分
- 总分越高,越符合您的需求
按场景的最终建议
选择 Fortinet 的情况:
- ✅ 预算限制显著(节省 40-60% 成本)
- ✅ 需要集成 SD-WAN,无需额外设备
- ✅ 简化管理优先(小型 IT 团队)
- ✅ 主要部署分支机构
- ✅ 无现有 Cisco 校园网络投资
- ✅ 性价比是关键指标
- ✅ 基础设施即代码至关重要(更好 Terraform 支持)
选择 Cisco 的情况:
- ✅ 现有 Cisco 校园网络并部署 ISE
- ✅ 需要高级分段(TrustSec/SGT 需求)
- ✅ 企业要求高级厂商支持(Cisco TAC)
- ✅ 复杂路由需求(完整 BGP 表,MPLS)
- ✅ 大规模数据中心部署(ACI 集成)
- ✅ 合规要求特定厂商认证
- ✅ 云原生部署(最佳 AWS/Azure API 集成)
- ✅ 多租户服务提供商架构
考虑混合方案的情况:
- ✅ 大型企业同时拥有数据中心和分支机构
- ✅ 总部需要 Cisco 质量,分支机构追求成本节约
- ✅ 正在从一个厂商迁移到另一个厂商(分阶段迁移)
- ✅ 不同站点有不同安全需求
结论
Fortinet 和 Cisco 都提供世界级的网络安全解决方案,但它们在不同场景中各有优势:
Fortinet FortiGate 通过 Security Fabric 架构提供卓越的价值、性价比和简化管理。这种集成方式非常适合希望实现统一安全管理且避免复杂性的组织。FortiGate 是中小企业、分支机构部署和预算有限企业的明确首选,满足现代安全需求且价格合理。
Cisco Secure Firewall(Firepower) 提供企业级可靠性、全面生态集成和高级功能,满足大型企业需求。其高端定价适合需要ISE 集成、TrustSec 微分段、世界级支持或复杂路由能力的场景。Cisco 仍是大型企业、数据中心及已有 Cisco 基础设施投资组织的行业标准。
思科解决方案的60-80%总拥有成本溢价显著,通常难以证明其合理性,除非您特别需要思科的高级功能或生态系统集成。然而,对于那些重视这些功能的组织,思科的投资通过运营效率和先进的安全能力带来回报。
我们2026年的建议:
- 小型企业(10-100用户): Fortinet FortiGate 60F-100F(无可匹敌的性价比)
- 中型市场(100-1,000用户): Fortinet(除非现有思科基础设施要求使用思科)
- 企业(1,000-10,000用户): 总部/数据中心选思科,分支机构可考虑Fortinet
- 大型企业(10,000+用户): 思科(已验证的大规模应用,全面的生态系统)
- 服务提供商/MSP: Fortinet(更好的多租户支持和利润率)
要点: 不要仅凭品牌选择。请根据您的技术需求、预算限制和现有基础设施,映射到上述决策框架。许多组织成功部署混合架构,在思科优势明显的地方使用思科,而在成本效率至关重要的地方使用Fortinet。
参考文献
- Fortinet官方网站
- 思科安全官方网站
- 2026年Gartner网络防火墙魔力象限
- FortiOS 7.6发行说明
- 思科Secure Firewall 7.4文档
- 2026年NSS Labs下一代防火墙比较报告
- Fortinet安全架构指南
- 思科SecureX平台概述
- Fortinet与思科总拥有成本分析 - Forrester Research 2026
- IDC MarketScape:2026年全球网络安全设备
Related Posts


This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
2026年pfSense、Firewalla和OPNsense防火墙解决方案的全面比较,适用于家庭和企业网络安全。为您的需求找到最佳选择。
- Ubiquiti Unifi vs TP-Link Omada:哪种网络系统适合您?
比较 Ubiquiti Unifi 和 TP-Link Omada 网络系统,选择适合您需求的一款。