掌握最小权限原则

Table of Contents
在 Linux 系统上实施最小权限访问控制策略:成功所需的技巧与方法
在当今的网络安全环境中,保护敏感信息和数字资产至关重要。组织可以通过实施最小权限访问策略来强化安全态势。只向用户授予完成工作所需的最低权限,从而降低未经授权的访问和意外损害风险。本文介绍最小权限原则及其对网络安全的重要性、Linux 的作用、实施步骤、最佳实践和常见问题排查方法。
最小权限对网络安全的重要性
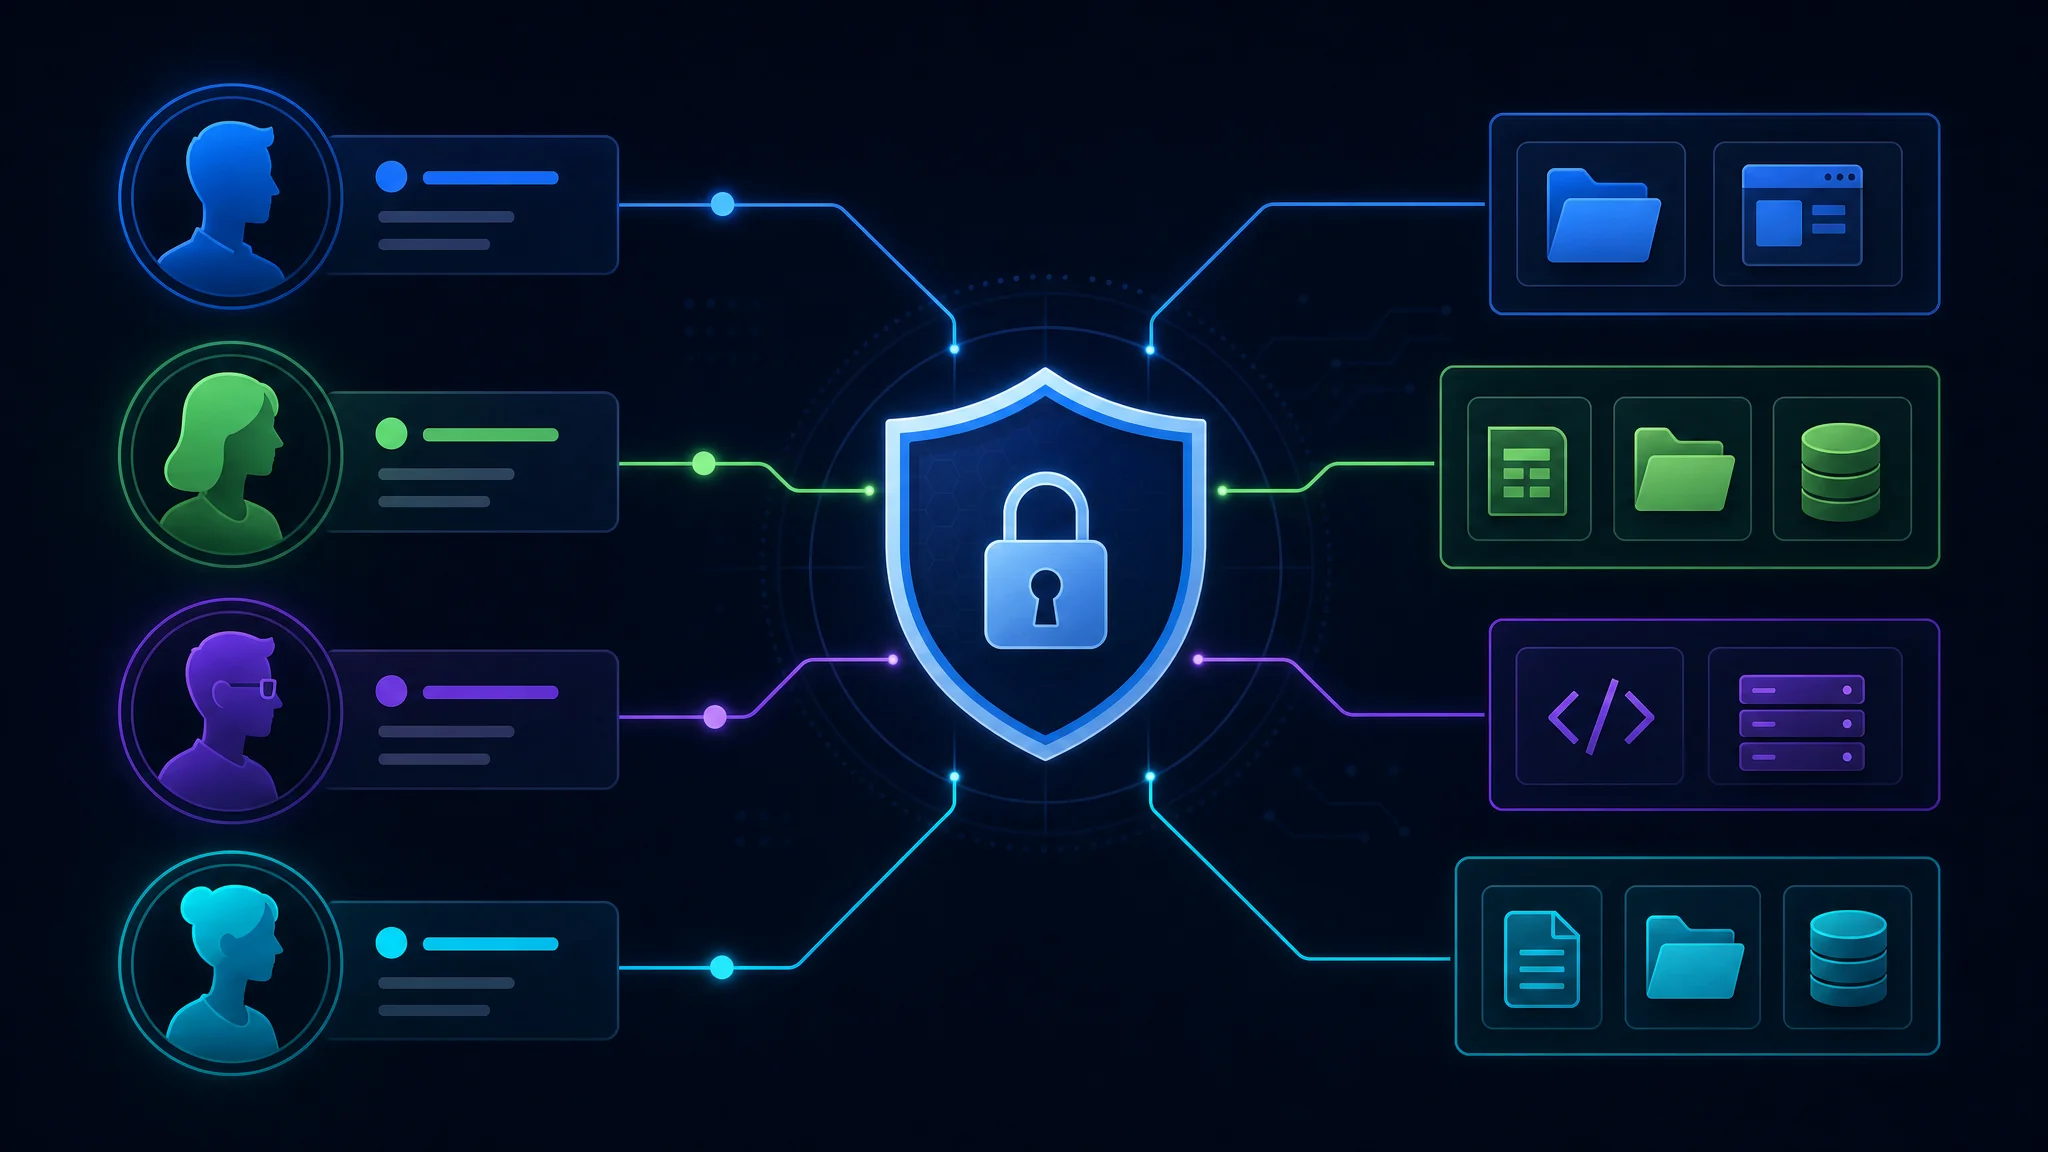
实施最小权限有助于维护安全的环境。只授予用户所需权限,可以缩小攻击面并限制安全事件的潜在影响。网络威胁变化迅速,组织应采取主动措施,降低未经授权访问和用户错误带来的风险。
例如,某组织的 IT 部门向所有员工授予工作站上的管理员权限。这样,每名员工都能安装软件、修改系统设置并访问敏感文件。虽然这看起来方便,却会增加恶意软件感染、意外数据丢失以及对关键系统进行未经授权访问的风险。实施最小权限后,只有获准且确有需要的人员才能执行这些管理操作。
最小权限也有助于组织满足监管要求。Payment Card Industry Data Security Standard (PCI DSS)和General Data Protection Regulation (GDPR)等行业规范强调限制对敏感数据的访问。实施最小权限可以表明组织重视数据保护和合规,并帮助避免潜在的法律和经济后果。
最小权限访问控制的工作方式
最小权限访问控制只向用户授予完成任务所需的最低权限。它遵循“按需知悉”或“按需使用”原则。未经明确授权,用户不能访问敏感资源,也不能执行特权操作。应设置细粒度控制并定期检查权限,以维持稳健的安全态势。
一种常见方法是基于角色的访问控制 (RBAC)。组织定义不同角色,并为每个角色分配特定访问权。例如,员工、经理和管理员等角色可以拥有不同的资源和操作权限。将用户分配到合适的角色,确保他们只能访问履行职责所需的资源。
另一种方法是即时访问 (JIT)。只有在用户执行特定任务时,才向其临时授予一段时间的资源访问权限。时限结束后,系统会自动撤销访问权限,从而降低滥用风险。
实施最小权限需要周密规划和持续管理。定期检查权限是否仍然适当且必要。通过培训和意识教育,也能帮助员工理解权限过多所带来的风险。
最小权限是全面网络安全策略的重要组成部分。只授予必要权限并定期审查访问权,可以降低安全事件风险并限制未经授权访问的影响。IT 部门、管理层和员工需要协作,才能建立安全且有韧性的环境。
Linux 系统在访问控制中的作用
组织看重 Linux 的强大安全功能和灵活性。它提供多种访问控制机制,有助于有效实施最小权限。
Linux 访问控制机制概览
Linux 提供自主访问控制 (DAC)、强制访问控制 (MAC)和基于角色的访问控制 (RBAC)。在 DAC 中,资源所有者管理对资源的访问。MAC 和 RBAC 则让管理员能够更精细地控制系统级策略。
在 DAC 中,用户设置自己文件和目录的权限,决定谁可以读取、写入或执行文件。这有助于保护敏感信息并防止未经授权的访问。
MAC 是由操作系统强制执行的系统级访问控制机制。它根据主体(如用户和进程)以及客体(如文件和目录)的标签实施策略。只有获准的主体才能根据自己的安全许可级别和客体分类访问资源。
RBAC 根据角色授予访问权。每名用户都会获得一个角色,并按角色获得相应权限。将权限分配给角色而非个人,可以简化管理并方便添加新用户。
为什么用 Linux 实施访问控制策略
组织选择 Linux,是因为它稳健、可定制,并且拥有社区支持。Linux 发行版提供多种工具,帮助管理员配置和实施访问控制。
Linux 系统以稳定和安全著称。与其他一些操作系统相比,它们可能较少发生崩溃或受到漏洞影响。因此,Linux 适合需要可靠安全访问控制方案的组织。
可定制性也是 Linux 受欢迎的原因之一。发行版提供多种选项和配置,组织可以根据自身需要选择访问控制模型并调整权限。
Linux 的开源特性带来透明度,也让安全专业人员能够审计代码并查找漏洞。安全缺陷可以更快发现和修复,从而降低未经授权访问和数据泄露风险。
庞大而活跃的社区也参与 Linux 的开发和支持。组织可以借助社区知识、寻求帮助、查阅文档和教程,并了解最新安全最佳实践。
在 Linux 上实施最小权限的步骤
在 Linux 系统上实施最小权限需要系统化方法。按以下步骤推进。
准备 Linux 系统
将系统更新到最新稳定版本,并定期安装安全补丁。这样可以修复已知漏洞,降低未经授权访问或恶意活动的风险。
安装并配置防火墙,以控制网络流量并保护系统免受攻击。防火墙在内部网络与外部网络之间建立屏障,根据预设规则监控并筛选入站和出站流量。正确配置防火墙有助于阻止未经授权的访问并保护敏感数据。
还建议部署入侵检测与防御系统 (IDPS),监控网络流量并发现可疑或恶意活动。这类系统能够实时发现潜在威胁并采取响应措施。
设置用户账户和组
根据工作角色和职责创建用户账户和组。为每名用户授予完成任务所需的最低权限。这样,用户只能访问必要资源,并能降低账户遭到入侵后的影响。
创建账户时,应执行强密码策略。要求使用复杂密码、定期更换密码,并在可行时启用多因素身份验证。这些措施有助于防止账户遭到未经授权的访问,并保护敏感信息。
定期审查和审计用户账户及组成员身份。移除不必要的权限和不再使用的账户,以缩小攻击面。
配置权限和访问控制
设置好账户和组后,为文件、目录和系统资源配置权限。定期审查并更新权限,确保只有获准用户才能访问敏感信息。
建立清晰的文件和目录权限结构非常重要。根据用户角色和职责分配读取、写入和执行权限,防止未经授权访问或修改关键系统文件和敏感数据。
除传统权限外,必要时可使用访问控制列表 (ACL)进行更细粒度的访问管理。ACL 能为特定用户或组设置单个文件或目录的访问权。
定期监控并记录对关键文件和目录的访问尝试。这样有助于发现未经授权的访问或可疑活动,并及时响应。
还可考虑部署文件完整性监控和 SELinux、AppArmor 等强制访问控制 (MAC)框架。这些技术有助于维护关键文件完整性并执行严格的访问控制。
实施最小权限的最佳实践
要成功实施最小权限,请遵循以下最佳实践。
定期审计和监控
定期审计和监控用户活动、访问日志和系统日志,以发现未经授权的访问尝试或可疑行为。部署入侵检测系统和 Security Information and Event Management (SIEM)解决方案来自动执行监控并发送实时警报。
用户培训和安全意识
向用户说明最小权限的重要性,以及未经授权访问和误操作带来的风险。开展全面培训,讲解安全操作、密码卫生和敏感信息的正确处理方法。
管理例外和临时权限
某些情况下,用户可能需要临时提升权限来完成特定任务。制定临时访问审批流程,并在任务完成后立即撤销权限。定期检查用户账户,在不必要的权限累积之前将其移除。
排查访问控制实施中的常见问题
实施最小权限时,组织可能遇到一些常见问题。理解并解决这些问题有助于维护稳健的安全环境。
解决权限冲突
文件和目录的层级结构可能导致用户拥有相互冲突的访问权。仔细检查权限和访问控制配置,识别并解决冲突。采用基于角色的访问控制有助于简化权限并避免冲突。
处理用户访问问题
权限配置错误时,用户可能无法访问所需资源。检查用户账户、组成员身份和权限,并及时解决问题。与用户保持沟通,了解其需求并解决访问障碍。
总结
实施最小权限访问策略对于维护 Linux 系统的稳健安全性至关重要。理解最小权限原则和 Linux 在访问控制中的作用,并遵循最佳实践,可以强化组织安全并降低未经授权访问和用户错误的风险。定期监控、培训和解决常见问题同样重要。通过这些措施,组织可以保护敏感信息和数字资产免受潜在威胁。

Related Posts