
如何防范勒索软件

Table of Contents
勒索软件攻击:它是什么、如何运作以及如何防范
近年来,勒索软件攻击已成为最常见、危害最大的网络犯罪形式之一。个人和组织都需要了解这类攻击的运作方式及其潜在影响。本文介绍勒索软件的运作机制、典型案例,以及帮助您防范恶意攻击的有效策略。
了解勒索软件攻击
防范勒索软件,首先要充分了解风险。我们先定义勒索软件。
勒索软件是一种恶意软件,会加密计算机或网络中的文件,使其在支付赎金前无法访问。它通常通过钓鱼邮件、恶意附件或遭入侵的网站传播。
勒索软件攻击构成重大威胁,因为它能够瘫痪个人或组织的运营,并造成严重经济损失。
勒索软件攻击的历史
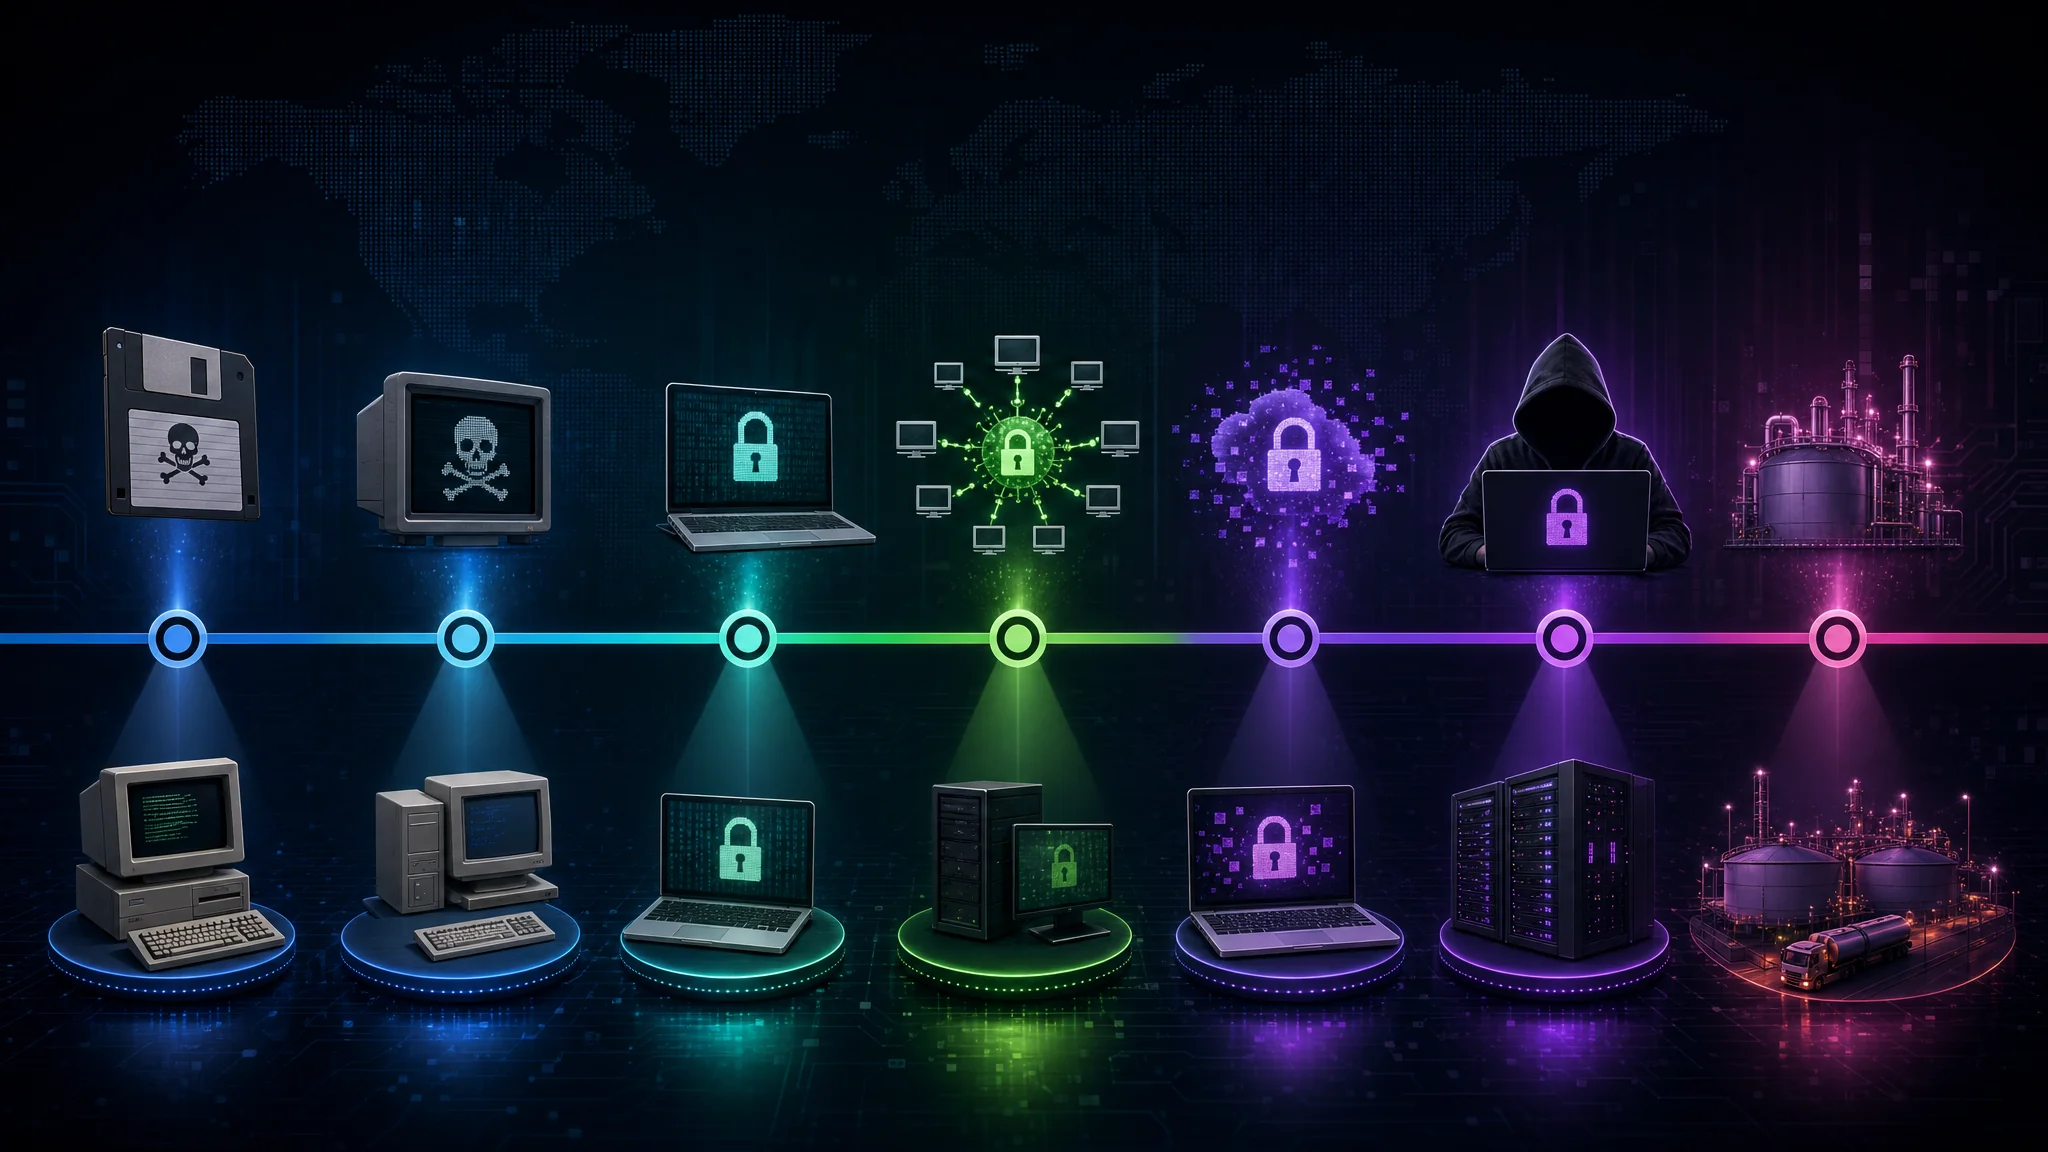
勒索软件攻击历史悠久,其中有多个重要事件。已知最早的案例之一发生于1989年,即AIDS木马。这种恶意程序通过软盘传播,加密用户文件,并要求将赎金寄到巴拿马的邮政信箱。
随着时间推移,勒索软件攻击变得更加复杂、更加常见,并成为网络犯罪分子惯用的工具。CryptoLocker、Locky和Ryuk等知名勒索软件家族造成了广泛破坏和数十亿美元的经济损失。
2017年的WannaCry攻击是近代史上最臭名昭著的勒索软件事件之一。这场全球网络攻击影响了150多个国家的数十万台计算机,其中包括英国的国家医疗服务体系(NHS)等重要机构。攻击利用了Windows操作系统中的漏洞,迅速传播,并加密受感染设备上的文件。攻击者要求以比特币支付赎金,进一步增加了追踪难度。
另一起引起广泛关注的事件是2021年针对Colonial Pipeline的攻击。该公司是美国最大的燃油管道运营商之一,攻击扰乱了东海岸的燃油供应。勒索软件组织DarkSide被认为对此负责,并要求支付数百万美元的比特币赎金。这起事件凸显了关键基础设施的脆弱性,以及此类攻击对基本服务的潜在影响。
随着攻击不断演变、手段日益复杂,个人和组织必须保持警惕。采取稳健的网络安全措施、定期更新软件、培训员工识别网络钓鱼和其他攻击途径,并为重要数据保留安全备份,都能降低风险。
比特币等加密货币的兴起也让赎金支付更容易匿名化,增加了执法机构追踪和逮捕攻击者的难度。这种有利可图的商业模式促使网络犯罪分子继续开发和部署勒索软件。
制定有效的防御措施,需要了解勒索软件攻击的历史、策略及其影响。保持信息更新并采取主动安全措施,有助于个人和组织防范严重后果。
勒索软件攻击的运作过程
要理解攻击的规模和潜在后果,需要了解攻击的实施方式及其经历的阶段。
攻击者使用多种策略入侵系统,并劫持有价值的数据。下面详细介绍勒索软件攻击的运作过程。
勒索软件如何感染系统
勒索软件通常通过欺骗手段进入系统,例如恶意电子邮件附件或受感染的网站。网络犯罪分子不断改进技术,并利用社会工程学诱使用户打开受感染的文件或点击恶意链接。
初始感染成功后,勒索软件便会在网络中传播,并沿途加密文件。这种快速扩散可能会瘫痪整个组织的基础设施,因此必须部署稳健的安全措施。
勒索软件感染常利用软件或操作系统中的漏洞。因此,及时更新软件并尽快为已知漏洞安装补丁十分重要。定期更新能显著降低遭受攻击的风险。
勒索软件攻击的步骤
进入系统后,勒索软件开始加密,并针对特定类型的文件,使其无法访问。攻击通常使用复杂算法,导致没有密钥便几乎无法解密。
加密完成后,攻击者会显示勒索通知,通常是弹出窗口或文本文件,说明如何付款以取得解密密钥。通知往往威胁称,如果受害者未在规定期限内付款,攻击者就会永久删除加密文件或提高赎金金额。
攻击者需要在实施过程中保持微妙的平衡。加密必须足够强,使受害者没有密钥就几乎无法恢复文件,同时又要促使受害者付款。有些攻击者甚至提供所谓的客户支持,指导受害者完成付款,使攻击过程更加复杂。
请注意:支付赎金并不能保证恢复加密文件,也不能保证恶意软件会从系统中移除。网络安全专家强烈建议不要付款,因为这会增加勒索软件攻击的收益,并助长更多犯罪活动。
了解攻击步骤有助于采取有效的预防措施。保持警惕、及时更新软件、培训用户识别威胁并部署稳健的安全措施,都能显著降低受害风险。
勒索软件攻击的影响
成功的勒索软件攻击会造成深远的财务和非财务后果。以下是其中几种主要影响。
如今,勒索软件攻击日益令人担忧。网络犯罪分子发动的攻击会对个人和组织造成严重影响。下面介绍这类攻击的财务和非财务后果。
勒索软件攻击的财务后果
勒索软件攻击会给个人和组织造成严重经济损失。成本不仅包括攻击者要求的赎金,还包括事件响应、取证调查以及实施更强安全措施的费用。
对组织而言,经济影响可能十分巨大。除立即支付赎金外,还需要承担攻击后的恢复费用。这些费用可能包括聘请网络安全专家调查事件、投资新的安全基础设施,以及在客户数据遭到泄露时支付高额罚款。
受影响的组织还可能遭遇声誉受损、客户流失和法律后果。资源有限的小企业受到的打击尤其严重,因为它们可能无力完全恢复。有些情况下,攻击带来的经济压力甚至会导致企业破产。
数据丢失和其他非财务影响
除了财务损失,勒索软件攻击还常导致大量数据丢失。受害者可能失去有价值的知识产权、客户数据或专有信息,从而影响运营并削弱信任。
数据丢失的影响远不止直接经济损失。个人信息丢失可能导致身份盗窃或其他网络犯罪。企业失去敏感数据,则可能违反合规要求、损害声誉并面临法律后果。
勒索软件攻击还会造成业务中断和停机,导致生产力下降、错过期限和客户不满。对全天候运营的现代企业而言,尽快恢复正常运营至关重要。这凸显了制定稳健的事件响应计划的必要性。组织应投资备份系统和灾难恢复策略,以减少攻击影响。
受害个人和组织承受的心理压力也不容低估。遭到侵害和感到脆弱的体验可能长期影响受害者对数字系统的信心,以及他们重新建立信任的能力。
勒索软件的影响不只限于经济损失,还包括数据丢失、声誉受损、运营中断和信任削弱。面对不断变化的威胁,个人和组织应保持警惕,并采取稳健的网络安全措施。
典型勒索软件攻击
研究典型攻击有助于理解这些行动对个人和机构造成的规模及影响。下面介绍两个重要案例。
案例:WannaCry勒索软件攻击
WannaCry勒索软件攻击发生于2017年5月,是勒索软件历史上影响最大、传播最广的事件之一。它利用Windows操作系统中的漏洞,影响了150个国家的数十万台系统。
这次攻击展现了勒索软件的破坏力,也说明及时安装安全补丁和更新的重要性。
WannaCry表现得像一种计算机蠕虫,在网络中迅速传播并感染存在漏洞的系统。它加密受感染计算机上的文件,并要求以比特币支付赎金来解锁文件。受害者包括个人和组织,例如医疗机构、政府部门以及各种规模的企业。
这次攻击严重扰乱了医疗、交通和金融等关键领域。医院因无法访问病历而转送患者、推迟手术。航运和物流公司遭遇延误和经济损失。攻击还引发了人们对关键基础设施脆弱性的担忧,并凸显了部署稳健网络安全措施的必要性。
案例:NotPetya勒索软件攻击
NotPetya勒索软件攻击发生于2017年6月,主要针对位于乌克兰的组织,但很快蔓延至国际范围,影响多家跨国公司。攻击最初伪装成乌克兰广泛使用的税务会计软件的软件更新。
这起事件凸显了制定稳健备份策略和经过充分测试的灾难恢复计划的重要性,以便减轻勒索软件攻击造成的影响。
NotPetya利用税务会计软件更新机制中的漏洞,从而进入网络并传播。它加密文件并要求支付比特币赎金。然而,与传统勒索软件攻击不同,它的主要目标不是经济收益,而是大规模破坏。
受影响的跨国公司包括航运巨头Maersk、制药公司Merck和食品制造商Mondelez International。这些公司的运营遭受严重干扰,部分公司估计损失达数亿美元。
NotPetya还暴露了供应链安全方面的弱点。攻击凸显了全球网络之间的紧密联系,以及一次入侵可能对多个组织造成连锁影响。
事后,各国政府和网络安全专家强调了定期软件更新、网络分段和员工安全意识培训等预防措施。这起事件敲响了警钟,促使全球组织加强防御,并制定全面的事件响应计划。
防范勒索软件攻击
勒索软件攻击仍是重大威胁,但个人和组织可以采取预防措施来降低受害风险。
网络卫生最佳实践
保持良好的网络卫生是防范勒索软件的关键。这包括定期更新软件和操作系统、使用强度高且各不相同的密码、启用多因素身份验证,以及谨慎对待可疑链接或来自未知来源的附件。
主动维护网络卫生,能显著降低勒索软件感染和其他网络威胁的风险。
防病毒软件的作用
防病毒软件在预防和检测勒索软件攻击方面发挥重要作用。稳健的解决方案会使用行为分析和机器学习等先进检测机制,在勒索软件执行恶意代码前识别并阻止它。使用信誉良好且保持更新的防病毒软件,是多层网络安全策略的重要组成部分。
定期备份数据的重要性
定期备份关键数据有助于降低勒索软件攻击的影响。备份可让您在不满足攻击者要求的情况下恢复加密文件。不过,应将备份存放在离线位置或安全、隔离的环境中,以免它们在攻击中也遭到破坏。
组织应制定严格的备份计划,并定期测试恢复流程,以确认数据完整性以及遭受攻击后快速恢复的能力。
结论
勒索软件攻击对个人和组织的网络安全构成重大且不断变化的威胁。了解其运作方式、潜在影响和防护措施,是抵御这类网络犯罪的关键。保持警惕、遵循最佳实践并采取稳健的安全措施,有助于防范、检测勒索软件攻击并从中恢复,共同营造更安全的数字环境。

Related Posts